

Αρκετές δημοφιλείς διασυνδεδεμένες συσκευές οικιακής ψυχαγωγίας μπορούν να αποτελέσουν μια πραγματική απειλή για την ψηφιακή ασφάλεια λόγω ευπαθειών στο λογισμικό τους, καθώς και λόγω έλλειψης στοιχειωδών μέτρων ασφάλειας, όπως οι ισχυροί, προεπιλεγμένοι κωδικοί πρόσβασης για τους διαχειριστές και η κρυπτογράφηση της σύνδεσης στο Διαδίκτυο.
Ο David Jacoby, αναλυτής ασφάλειας της Kaspersky Lab, διεξήγαγε ένα ερευνητικό πείραμα στο σαλόνι του για να διαπιστώσει πόσο ψηφιακά ασφαλές είναι το σπίτι του. Για το σκοπό αυτό εξέτασε διάφορες συσκευές οικιακής ψυχαγωγίας (π.χ. συνδεδεμένες σε δίκτυο συσκευές αποθήκευσης, Smart TV, router, blu-ray player κ.α.), οι οποίες αποδείχθηκε ότι είναι ευάλωτες σε ψηφιακές επιθέσεις.
Για το πείραμα, εξετάστηκαν δύο μοντέλα συνδεδεμένων σε δίκτυο συσκευών αποθήκευσης από διαφορετικούς κατασκευαστές, μια Smart TV, ένας δορυφορικός δέκτης κι ένας διασυνδεδεμένος εκτυπωτής. Κατά την έρευνα, ο David Jacoby κατάφερε να βρει 14 ευπάθειες στις συσκευές αποθήκευσης, μια ευπάθεια στη Smart TV και διάφορες πιθανώς κρυφές λειτουργίες απομακρυσμένου ελέγχου στο router.
Σύμφωνα με την πολιτική υπεύθυνης δημοσιοποίησης στοιχείων της Kaspersky Lab, η εταιρεία δεν αποκαλύπτει τις επωνυμίες των κατασκευαστών των οποίων τα προϊόντα αποτέλεσαν μέρος της έρευνας, μέχρι να κυκλοφορήσει το patch που θα καλύπτει τις ευπάθειες. Σημειώνεται ότι όλες οι εταιρείες ενημερώθηκαν για την ύπαρξη των ευπαθειών. Επίσης, οι ειδικοί της Kaspersky Lab συνεργάζονται με τους παρόχους των προϊόντων, με στόχο την εξάλειψη των ευπαθειών που ανακαλύπτουν.
«Τόσο οι μεμονωμένοι χρήστες, όσο και οι επιχειρήσεις, πρέπει να κατανοήσουν τους κινδύνους ασφάλειας που σχετίζονται με τις συνδεδεμένες συσκευές. Επίσης, πρέπει πάντα να έχουμε κατά νου ότι οι πληροφορίες μας δεν είναι ασφαλείς μόνο και μόνο επειδή έχουμε εισάγει έναν ισχυρό κωδικό πρόσβασης, καθώς και ότι υπάρχουν πολλά πράγματα που δεν μπορούμε να ελέγξουμε. Μου πήρε λιγότερο από 20 λεπτά για να εντοπίσω και να επιβεβαιώσω εξαιρετικά σοβαρές ευπάθειες σε μια συσκευή που μοιάζει ασφαλής και που η ονομασία της η ίδια παραπέμπει στην έννοια της ασφάλειας. Πώς θα τελείωνε μια παρόμοια έρευνα, αν διεξαγόταν σε πολύ μεγαλύτερη κλίμακα από ό,τι στο σαλόνι μου; Αυτό είναι μόνο ένα από τα πολλά ερωτήματα που πρέπει να απαντηθούν από τους κατασκευαστές προϊόντων, τον κλάδο της ασφάλειας και τους χρήστες των συσκευών στο άμεσο μέλλον. Το άλλο σημαντικό ζήτημα είναι η διάρκεια ζωής των συσκευών. Με βάση διάφορες συζητήσεις με κατασκευαστές, προκύπτει ότι μερικές εταιρείες δεν θα αναπτύξουν patch ασφάλειας για μια ευπαθή συσκευή όταν ο κύκλος ζωής της φτάνει στο τέλος του. Συνήθως, ο κύκλος αυτός καλύπτει ένα ή δύο χρόνια, ενώ η πραγματική διάρκεια ζωής των συσκευών – για παράδειγμα, των συνδεδεμένων συσκευών αποθήκευσης – είναι πολύ μεγαλύτερη», δήλωσε ο David Jacoby.
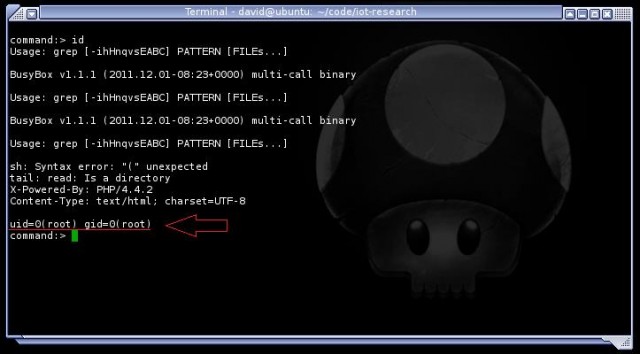
Απομακρυσμένη εκτέλεση κώδικα και «αδύναμοι» κωδικοί πρόσβασης: Οι πιο σοβαρές ευπάθειες εντοπίστηκαν στις συνδεδεμένες σε δίκτυο συσκευές αποθήκευσης. Αρκετές από αυτές θα επέτρεπαν σε έναν εισβολέα να εκτελέσει απομακρυσμένα εντολές, έχοντας μάλιστα τα υψηλότερα δυνατά προνόμια διαχείρισης ενός συστήματος. Επίσης, οι προεπιλεγμένοι κωδικοί πρόσβασης γι’ αυτές τις συσκευές ήταν «αδύναμοι», πολλά από τα αρχεία ρυθμίσεων είχαν λάθη στις εξουσιοδοτήσεις, ενώ περιείχαν τους κωδικούς πρόσβασης σε μορφή απλού κειμένου. Ειδικότερα, ο προεπιλεγμένος κωδικός πρόσβασης διαχειριστή για μία από τις συσκευές περιείχε μόνο ένα ψηφίο. Μια άλλη συσκευή μοιραζόταν ακόμη και ολόκληρο το αρχείο ρυθμίσεων με κρυπτογραφημένους κωδικούς πρόσβασης με όλους τους χρήστες του δικτύου.
Χρησιμοποιώντας μια ξεχωριστή ευπάθεια, ο ερευνητής κατάφερε να «ανεβάσει» ένα αρχείο σε μια περιοχή της μνήμης αποθήκευσης, η οποία είναι απρόσιτη για τον απλό χρήστη. Σε περίπτωση που το αρχείο αυτό ήταν κακόβουλο, η παραβιασμένη συσκευή αποθήκευσης θα μπορούσε να γίνει πηγή «μόλυνσης» για όλες τις συσκευές που συνδέονται με αυτή (π.χ. PC), ακόμη και να χρησιμοποιηθεί ως DDoS bot σε ένα κακόβουλο δίκτυο. Επιπλέον, καθώς η ευπάθεια επέτρεψε στο αρχείο να «ανέβει» σε ένα ειδικό τμήμα του συστήματος αρχείων της συσκευής, ο μόνος τρόπος για να διαγραφεί ήταν η χρήση της ίδια της ευπάθειας. Προφανώς, αυτό δεν είναι εύκολο έργο ακόμη και για έναν ειδικό, πόσο μάλλον για τον μέσο ιδιοκτήτη εξοπλισμού οικιακής ψυχαγωγίας.
Επιθέσεις “Man-in-the-Middle” μέσω Smart TV: Εξετάζοντας το επίπεδο ασφάλειας της δικής του Smart TV, ο ερευνητής της Kaspersky Lab ανακάλυψε ότι δεν χρησιμοποιείται κρυπτογράφηση στην επικοινωνία μεταξύ της τηλεόρασης και των servers του κατασκευαστή. Αυτό πιθανώς να ανοίγει το δρόμο για επιθέσεις “Man-in-the-Middle”, οι οποίες θα μπορούσαν να έχουν ως αποτέλεσμα ο χρήστης να μεταφέρει χρήματα σε απατεώνες, όταν προσπαθεί να αγοράσει περιεχόμενο μέσω Smart TV. Για του λόγου το αληθές, ο ερευνητής ήταν σε θέση να αντικαταστήσει ένα εικονίδιο του interface της Smart TV με μια άλλη εικόνα. Κανονικά, τα widgets και τα thumbnails «κατεβαίνουν» από τους servers του κατασκευαστή της τηλεόρασης, αλλά λόγω έλλειψης κρυπτογραφημένης σύνδεσης, η πληροφορία θα μπορούσε να τροποποιηθεί από κάποιον τρίτο. Ο ερευνητής ανακάλυψε επίσης ότι η «έξυπνη» τηλεόραση μπορεί να εκτελέσει κώδικα Java που – σε συνδυασμό με τη δυνατότητα παρεμβολής στην ανταλλαγή δεδομένων μεταξύ τηλεόρασης και Διαδικτύου – θα μπορούσε να οδηγήσει σε κακόβουλες επιθέσεις με βάση ευπάθειες.
Κρυφές κατασκοπευτικές λειτουργίες σε router: Το DSL που παρείχε ασύρματη σύνδεση στο Διαδίκτυο σε όλες τις υπόλοιπες οικιακές συσκευές, περιλάμβανε διάφορα επικίνδυνα χαρακτηριστικά που ήταν κρυφά από τον ιδιοκτήτη του. Σύμφωνα με τον ερευνητή, μερικές από αυτές τις κρυφές λειτουργίες θα μπορούσαν να προσφέρουν στον Πάροχο Διαδικτυακών Υπηρεσιών (ISP) απομακρυσμένη πρόσβαση σε κάθε συσκευή που βρίσκεται εντός ενός ιδιωτικού δικτύου. Πιο σημαντικό από αυτό, όμως, είναι το γεγονός ότι ο ιδιοκτήτης της συσκευής δεν μπορεί να δει ή να προσαρμόσει μέρη του web interface του router με τις ονομασίες “Web Cameras”, “Telephony Expert Configure”, “Access Control”, “WAN-Sensing” και “Update”, όπως έδειξε η έρευνα. Η πρόσβαση σε αυτά τα μέρη έγινε δυνατή μόνο μέσα από την εκμετάλλευσης μιας ευπάθειας, η οποία επέτρεψε την περιήγηση σε διάφορα μέρη του interface (στην πραγματικότητα πρόκειται για ιστοσελίδες, καθεμία από τις οποίες διαθέτει μια αλφαριθμητική διεύθυνση).
Αρχικά, αυτές οι λειτουργίες υλοποιήθηκαν για να προσφέρουν μεγαλύτερη ευκολία στον κάτοχο της συσκευής: η λειτουργία της απομακρυσμένης πρόσβασης επιτρέπει στον ISP να επιλύσει εύκολα και γρήγορα πιθανά τεχνικά προβλήματα της συσκευής. Ωστόσο, αυτή η ευκολία μπορεί να μετατραπεί σε κίνδυνο αν ο έλεγχος πέσει σε λάθος χέρια.
Πώς να παραμείνετε ασφαλής στον κόσμο των διασυνδεδεμένων συσκευών
• Εγκαταστήστε σε όλες τις συσκευές σας τις τελευταίες ενημερώσεις ασφάλειας και firmware. Αυτό θα ελαχιστοποιήσει τους κινδύνους εκμετάλλευσης γνωστών ευπαθειών.
• Διασφαλίστε ότι τα προεπιλεγμένα username και password έχουν αλλάξει, καθώς αυτά είναι τα πρώτα στοιχεία που θα κοιτάξει ένας επιτιθέμενος, όταν επιχειρήσει να παραβιάσει μια συσκευή.
• Τα περισσότεροι οικιακά routers και switches προσφέρουν την επιλογή να ρυθμίσετε το δίκτυό σας για κάθε συσκευή και ταυτόχρονα περιορίζουν την πρόσβαση σε αυτή. Για παράδειγμα, αν έχετε μια τηλεόραση, πιθανώς να θέλετε να περιορίσετε την πρόσβαση σε αυτήν και να της επιτρέψετε να έχει πρόσβαση σε έναν συγκεκριμένο πόρο του δικτύου σας. Δεν υπάρχει κάποιος ιδιαίτερος λόγος να έχετε συνδεδεμένο τον εκτυπωτή με την τηλεόρασή σας.
Η πλήρης έκθεση για την έρευνα, με τίτλο “Internet of Things: How I Hacked My Home», είναι διαθέσιμη στο Securelist.com.