


Close Menu
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
Facebook X (Twitter) Instagram
  • ABOUT
  • ΟΡΟΙ ΧΡΗΣΗΣ
  • ΕΠΙΚΟΙΝΩΝΙΑ
  • NEWSLETTER
Παρασκευή, 18 Σεπτεμβρίου
Facebook X (Twitter) YouTube LinkedIn RSS
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
InfoCom
Home»News

Θέματα ασφαλείας εντοπίστηκαν σε wearables

07/04/2015Βαγγέλης ΞανθάκηςBy Βαγγέλης Ξανθάκης3 Mins Read News Security Security Διεθνή Τεχνολογίες
Όλες οι εξελίξεις σε τηλεπικοινωνίες και τεχνολογία στο Google News!
Ακολουθήστε το Infocom.gr για τις σημαντικότερες ειδήσεις της ψηφιακής αγοράς.
Add as preferred source on Google

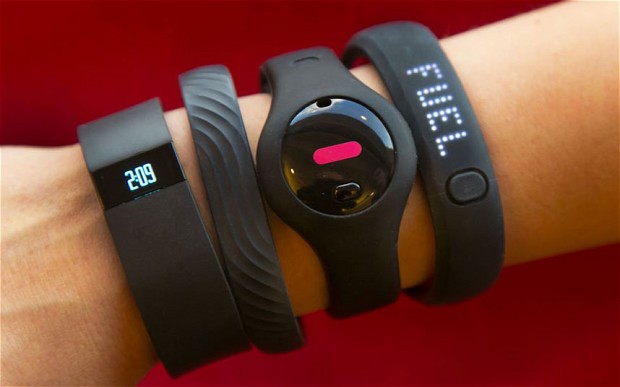
Οι συσκευές fitness έχουν γίνει πλέον εξαιρετικά δημοφιλείς, καθώς βοηθούν τους ανθρώπους να παραμένουν σε φόρμα, με σωστή διαχείριση της σωματικής τους δραστηριότητας και της πρόσληψης θερμίδων. Ωστόσο, τέτοιου είδους συσκευές επεξεργάζονται επίσης σημαντικά δεδομένα προσωπικού χαρακτήρα για τους ιδιοκτήτες τους, τα οποία είναι σημαντικό να διατηρούνται ασφαλή.
fitbit_2776467b

Ο ερευνητής της Kaspersky Lab, Roman Unuchek εξέτασε τον τρόπο αλληλεπίδρασης διάφορων περικαρπίων fitness με τα smartphone και ήρθε αντιμέτωπος με μερικά εκπληκτικά αποτελέσματα.

Σύμφωνα με τα ευρήματα του, η μέθοδος ελέγχου ταυτότητας που εφαρμόζεται σε διάφορα δημοφιλή «έξυπνα» περικάρπια, επιτρέπει σε τρίτους να «συνδέονται αόρατα» με τη συσκευή, να εκτελούν εντολές και – σε ορισμένες περιπτώσεις – να αποσπούν δεδομένα από τη συσκευή. Στις συσκευές που ελέγχθηκαν από τον ερευνητή της Kaspersky Lab, τέτοιου είδους δεδομένα περιορίζονταν στον αριθμό των βημάτων που είχε διανύσει ο ιδιοκτήτης κατά τη διάρκεια της προηγούμενης ώρας. Ωστόσο, μελλοντικά, όταν θα εμφανιστούν στην αγορά τα fitness περικάρπια επόμενης γενιάς, τα οποία θα είναι σε θέση να συλλέγουν μεγαλύτερο όγκο πληροφοριών από ευρύτερες βάσεις δεδομένων, ο κίνδυνος διαρροής ευαίσθητων ιατρικών δεδομένων θα μπορούσε να αυξηθεί σημαντικά.

Η επιβλαβής σύνδεση γίνεται εφικτή λόγω του τρόπου που συνδέονται τα περικάρπια με τα smartphone. Σύμφωνα με την έρευνα, μια συσκευή με λογισμικό Android 4.3 ή νεότερο, με εγκατεστημένη μια ειδική μη εξουσιοδοτημένη εφαρμογή, μπορεί να συνδεθεί με περιβραχιόνια ορισμένων κατασκευαστών. Για γίνει η σύνδεση εφικτή, οι χρήστες πρέπει να επιβεβαιώσουν τη σύζευξη με το πάτημα ενός κουμπιού στο έξυπνο περιβραχιόνιο τους. Οι επιτιθέμενοι μπορούν εύκολα να προσπεράσουν αυτό το βήμα, επειδή τα περισσότερα fitness περιβραχιόνια δε διαθέτουν οθόνη. Όταν το περιβραχιόνιο δονείται, ζητώντας από τον ιδιοκτήτη του να επιβεβαιώσει τη σύνδεση, το θύμα δεν έχει τρόπο να γνωρίζει αν επιβεβαιώνει τη σύνδεση με τη δική του συσκευή ή με τη συσκευή κάποιου άλλου.

«Το πείραμα αυτό εξαρτάται από διάφορες συνθήκες και γενικά, δείχνει ότι ένας επιτιθέμενος δεν είναι σε θέση να συλλέξει πραγματικά κρίσιμα δεδομένα, όπως κωδικούς πρόσβασης ή αριθμούς πιστωτικών καρτών. Ωστόσο, δείχνει ότι υπάρχει τρόπος οι επιτιθέμενοι να εκμεταλλευτούν κάποια τρωτά σημεία που δεν έχουν διορθωθεί από τους προγραμματιστές μιας συσκευής. Τα fitness trackers που διατίθενται σήμερα στο εμπόριο δεν είναι ακόμα αρκετά «έξυπνα», μπορώντας απλώς να μετρήσουν βήματα και να ακολουθούν τους κύκλους του ύπνου κι όχι πολλά παραπάνω από αυτά. Όμως, η επόμενη γενιά αυτών των συσκευών είναι σχεδόν έτοιμη και θα είναι σε θέση να συγκεντρώνει πολύ περισσότερες πληροφορίες σχετικά με τους χρήστες. Είναι, λοιπόν, σημαντικό να σκεφτούμε την ασφάλεια των συσκευών αυτών τώρα και να διασφαλιστεί ότι υπάρχει κατάλληλη προστασία στην αλληλεπίδραση τους με τα smartphone», δήλωσε Roman Unuchek, Senior Malware Analyst της Kaspersky Lab.

Οι ειδικοί της Kaspersky Lab συμβουλεύουν τους χρήστες των «έξυπνων» περιβραχιόνιων που ανησυχούν για την ασφάλεια της συσκευής τους, να ελέγξουν – σε συνεργασία με τους παρόχους των συσκευών – αν μια τέτοια δυνητική επίθεση, θα μπορούσε να συμβεί και στο προϊόν τους.


Ακολουθήστε το Infocom.gr και στα Google News, για όλες τις τελευταίες εξελίξεις από τον κόσμο των τηλεπικοινωνιών και της τεχνολογίας!

Infocom Today
SmartTalks

Cybersecurity Kaspersky
Share. Facebook Twitter LinkedIn Email Copy Link
Βαγγέλης Ξανθάκης
  • Facebook

ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ

Frontier AI: η Commvault προτείνει ένα νέο μοντέλο κυβερνοανθεκτικότητας για τις επιχειρήσεις

EU KIDS Act: τι αλλάζει για τους παρόχους – υποχρεώσεις, έλεγχοι, κυρώσεις

Νέα έκθεση της Check Point Research για τον τριπλό ρόλο του AI στις κυβερνοεπιθέσεις

Στο στόχαστρο διαπιστευτήρια και κρυπτονομίσματα χρηστών macOS

Η Gen Z χρησιμοποιεί την AI πιο ενεργά από κάθε άλλη γενιά και τη βλέπει ως φίλο

Πάνω από 58.000 phishing emails μεταμφιεσμένα σε φωνητικά μηνύματα

Leave A Reply Cancel Reply

Για να σχολιάσετε πρέπει να συνδεθείτε.

Εγγραφείτε στο Weekly Telecom
* indicates required
RSS feed: BizNow.gr BizNow.gr
  • The Ellinikon Sports Park: Αθλητικές εγκαταστάσεις διεθνών προδιαγραφών με τη σφραγίδα του AKTOR
  • ΑΑΔΕ- ΕΘΕΑΣ – ΓΕΩΤΕΕ: Σε πλήρη λειτουργία η ΕΑΕ 2026 – Κανονικά η υποβολή αιτήσεων
  • ΕΤΕπ και Εθνική Τράπεζα ενισχύουν τη χρηματοδότηση ελληνικών επιχειρήσεων ασφάλειας και άμυνας
  • Μασούτης και ΣΟΥΡΩΤΗ: Στηρίζουν το πρόγραμμα διαγνωστικών εξετάσεων της Alzheimer Ελλάς
  • Όμιλος ΔΕΗ: Ολοκληρώθηκε η απόκτηση των εταιρειών της ABO Energy στην Πολωνία
  • Η Air Canada ενισχύει την παρουσία της στην Ελλάδα
  • Σε λειτουργία η νέα πλατφόρμα metavoles του Ελληνικού Κτηματολογίου
RSS feed: itsecuritypro.gr itsecuritypro.gr
  • Συμφωνία ΔΕΗ – AWS για data center 300 MW με προοπτική επέκτασης στο 1 GW
  • Το Physical AI ανοίγει το επόμενο κεφάλαιο ανάπτυξης για την LG
  • Εξαρθρώθηκε εγκληματική οργάνωση στην Ελλάδα που έκανε χρήση A.I. για την κλωνοποίηση φωνής και διέπρατταν απάτες και διακεκριμένες κλοπές
  • Νέο μοντέλο κυβερνοανθεκτικότητας για τις επιχειρήσεις, προτείνει η Commvault με βάση το Frontier AI
  • To frontier ΑΙ αλλάζει τα δεδομένα κυβερνοασφάλειας
  • Η Sparkle γιορτάζει 30 χρόνια Seabone και συνεχίζει να συνδέει τον κόσμο στην εποχή του cloud και του AI
  • Υπόθεση Revolut: Hackers ζητούν λύτρα 3 εκατ. δολαρίων απειλώντας με πώληση δεδομένων πελατών
Infocom Today

Copyright 2024 | All Rights Reserved

Type above and press Enter to search. Press Esc to cancel.