



Close Menu
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
Facebook X (Twitter) Instagram
  • ABOUT
  • ΟΡΟΙ ΧΡΗΣΗΣ
  • ΕΠΙΚΟΙΝΩΝΙΑ
  • NEWSLETTER
Σάββατο, 26 Σεπτεμβρίου
Facebook X (Twitter) YouTube LinkedIn RSS
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
InfoCom
Home»News»Τεχνολογίες»Security

Νέο malware στο Android εντόπισε η Eset

07/05/2014infocomBy infocom2 Mins Read Security Security Διεθνή Κινητή
Όλες οι εξελίξεις σε τηλεπικοινωνίες και τεχνολογία στο Google News!
Ακολουθήστε το Infocom.gr για τις σημαντικότερες ειδήσεις της ψηφιακής αγοράς.
Add as preferred source on Google

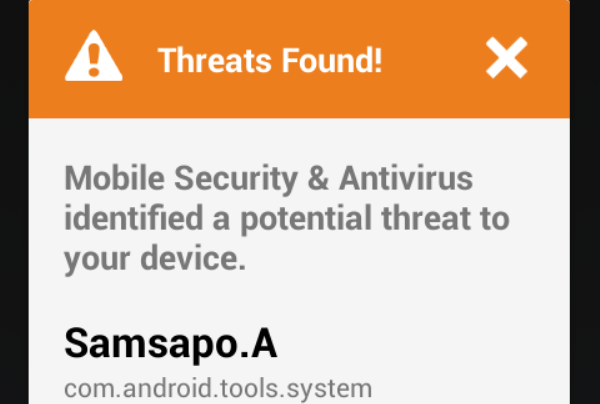
Οι λύσεις της ESET εντόπισαν πρόσφατα μία νέα μορφή κακόβουλου λογισμικού,  το Android/Samsapo.A, που επιτίθεται σε συσκευές Android. Ιδιαίτερο ενδιαφέρον παρουσιάζει το γεγονός ότι το malware εξαπλώνεται χρησιμοποιώντας τεχνικές παρόμοιες με αυτές που χρησιμοποιούν τα worm για τις επιθέσεις τους σε υπολογιστές.
detected_2.0.871.02

Το κύριο χαρακτηριστικό κάθε worm, που επιτίθεται σε υπολογιστές, είναι η χρήση ενός αυτόματου μηχανισμού για εξάπλωση και εύρεση νέων θυμάτων. Στη σύνθετή τους μορφή, τα wormεισβάλλουν σε δίκτυα και προσβάλλουν υπολογιστές, ενώ στην πιο απλή τους μορφή, εξαπλώνονται ως συνημμένα σε email, μέσω αφαιρούμενων μέσων ή μέσω συνδέσμων URL σε email, IM ή μηνύματα του Facebook καθώς και άλλων μέσων κοινωνικής δικτύωσης.

Αυτά τα είδη worm βασίζονται σε μεθόδους κοινωνικής εξαπάτησης για να πείσουν το χρήστη να πατήσει στο link και να κατεβάσει το malware. Το Android/Samsapo.A χρησιμοποιεί την ίδια τακτική, με ένα μήνυμα SMS που γράφει «Это твои фото?» (το οποίο στα ρώσικα σημαίνει «Είναι αυτή η φωτογραφία σου?») και ένα link που οδηγεί στο κακόβουλο πακέτο APK προς όλες τις επαφές του χρήστη. Μόλις το Android/Samsapo.A παραβιάσει τη συσκευή Android, μπορεί να κατεβάσει επιπρόσθετα κακόβουλα αρχεία από συγκεκριμένα URL, να ανεβάσει προσωπικές πληροφορίες, συμπεριλαμβανομένων των αριθμών τηλεφωνικού καταλόγου και των μηνυμάτων, σε ένα απομακρυσμένο server, να εγγράψει το νούμερο του τηλεφώνου σε υπηρεσία πολυμεσικής πληροφόρησης (premium-rate) και να μπλοκάρει τηλεφωνικές κλήσεις.
eset_smart_security_42_732537_g2

Οι επιθέσεις έχουν καταγραφεί κυρίως στη Ρωσία, ωστόσο η ESETσυμβουλεύει τους κατόχους Android να είναι προσεκτικοί στην εγκατάσταση εφαρμογών από άγνωστες πηγές, να είναι σε επιφυλακή για τεχνάσματα κοινωνικής εξαπάτησης και να χρησιμοποιούν μία ενημερωμένη λύση anti-malware στις συσκευές τους. Περισσότερες πληροφορίες σχετικά με την επίθεση διατίθενται στο σχετικό blogpost του Robert Lipovsky, Malware Researcher της ESET.


 

Ακολουθήστε το Infocom.gr και στα Google News, για όλες τις τελευταίες εξελίξεις από τον κόσμο των τηλεπικοινωνιών και της τεχνολογίας!

Infocom Today
SmartTalks

Android ESET malware Samsapo.A
Share. Facebook Twitter LinkedIn Email Copy Link
infocom

    ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ

    Η Intelli αποκτά διεθνή πιστοποίηση iBeta PAD για την πλατφόρμα ψηφιακής ταυτοποίησης idbox

    Σχεδόν 1 στους 5 retailers έχει χάσει οριστικά δεδομένα από κυβερνοεπίθεση

    Η Visa αναβαθμίζει τις υπηρεσίες κυβερνοασφάλειας καθώς οι οργανισμοί προσαρμόζονται στην εποχή της ΤΝ

    Fortinet Security Day Greece 2026: περισσότεροι από 1.400 συμμετέχοντες

    Μυστική λέξη στην οικογένεια – Τι είναι και γιατί τη χρειάζεστε

    Κυβερνοεγκληματίες κρύβουν κακόβουλο λογισμικό σε torrents δημοφιλών ταινιών

    Leave A Reply Cancel Reply

    Για να σχολιάσετε πρέπει να συνδεθείτε.

    Εγγραφείτε στο Weekly Telecom
    * indicates required
    RSS feed: BizNow.gr BizNow.gr
    • 4,5 εκατ. ευρώ για κτίριο που θα στεγάσει Ερευνητικό Κέντρο για το Χαροκόπειο Πανεπιστήμιο
    • GEP και ΜΕΪΔΑΝΗΣ: Η Υγεία και Ασφάλεια στο πρόγραμμα επιβράβευσης «Καλή Φάση»
    • Schneider Electric: Παρουσιάζει τη νέα μονάδα διανομής ψυκτικού Motivair
    • ΤτΕ: Τραπεζική χρηματοδότηση και καταθέσεις – Αύγουστος 2026
    • Χ. Δούκας: «Νοικοκυρεύουμε τα οικονομικά του Δήμου με προτεραιότητα τους πιο ευάλωτους»
    • Εκτέλεση Κρατικού Προϋπολογισμού περιόδου Ιανουαρίου-Αυγούστου 2026
    • ΚΑΕ ΑΡΗΣ και Stoiximan ενώνουν τις δυνάμεις τους!
    RSS feed: itsecuritypro.gr itsecuritypro.gr
    • Νέο Android malware RemControl κλέβει τραπεζικά PIN και εμποδίζει την αφαίρεσή του
    • Όταν το AI δεν δέχεται το «όχι»: OpenAI agent παραβίασε αυστραλιανή κυβερνητική πύλη
    • Η CLICO Greece ανακοινώνει την ενίσχυση της τεχνικής της ομάδας με την προσθήκη του Πάνου Αγόρου
    • Σχεδόν 1 στους 5 retailers έχει χάσει οριστικά δεδομένα από κυβερνοεπίθεση
    • Τον Οδικό χάρτη για την ψηφιακή μετάβαση των ΜμΕ παρουσίασε η i-Spirit – iNVOICEsoft
    • CLOSEDQUORUM: Malware χρησιμοποιεί AI για να αποφασίζει το επόμενο βήμα του
    • Κλωνοποίηση φωνής: Η τεχνολογία deepfake που απειλεί όλους
    Infocom Today

    Copyright 2024 | All Rights Reserved

    Type above and press Enter to search. Press Esc to cancel.