

Σύμφωνα με την ανασκόπηση της Kaspersky Lab για το τοπίο των εταιρικών απειλών για το 2015, τα εργαλεία που χρησιμοποιήθηκαν για ψηφιακές επιθέσεις εναντίον επιχειρήσεων ήταν διαφορετικά από αυτά που χρησιμοποιήθηκαν εναντίον καταναλωτών. Σε αυτά περιλαμβάνονται η μεγαλύτερη εκμετάλλευση νόμιμων προγραμμάτων λογισμικού και κακόβουλων λογισμικών που έφεραν έγκυρες ψηφιακές υπογραφές, ώστε να κρατούν τα κακόβουλα αρχεία κρυμμένα για μεγαλύτερο χρονικό διάστημα. Επίσης, οι ειδικοί της Kaspersky Lab παρατήρησαν μια σταθερή αύξηση του αριθμού των εταιρικών χρηστών που δέχτηκαν επίθεση από προγράμματα ransomware.
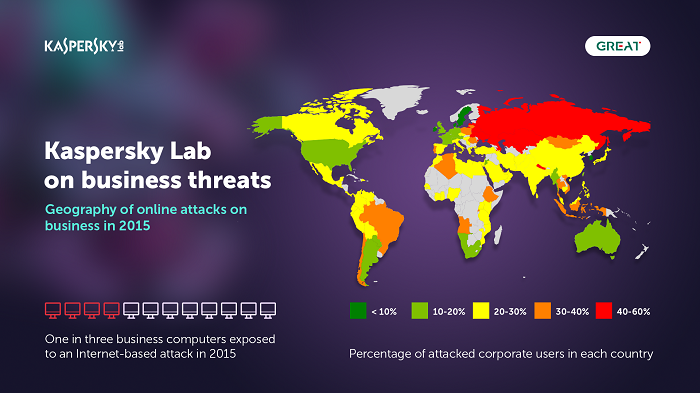
Πιο συγκεκριμένα, οι ειδικοί της Kaspersky Lab διαπίστωσαν ότι πάνω από τους μισούς (58%) εταιρικούς υπολογιστές δέχτηκαν τουλάχιστον μία απόπειρα «μόλυνσης» με κακόβουλο λογισμικό, με το σχετικό ποσοστό να αυξάνεται κατά τρεις ποσοστιαίες μονάδες σε σχέση με το 2014. Ένας στους τρεις (29%) εταιρικούς υπολογιστές εκτέθηκε τουλάχιστον μία φορά σε Διαδικτυακές επιθέσεις, με την εκμετάλλευση των τυπικών εφαρμογών officeνα εμφανίζεται τρεις φορές πιο συχνά σε σχέση με τις επιθέσεις εναντίον καταναλωτών.
Νέες τάσεις στις ψηφιακές επιθέσεις
Επιπλέον, το 26% των εταιρικών υπολογιστών βρέθηκε αντιμέτωπο με τοπικές απειλές, όπως η «μόλυνση» από USB stick ή άλλα αφαιρούμενα μέσα. Επίσης, οι ειδικοί κατέγραψαν αύξηση 7% στη χρήση προγραμμάτων exploit με στόχο την πλατφόρμα Android, επιβεβαιώνοντας το διογκούμενο ενδιαφέρον των χάκερ για τα δεδομένα που βρίσκονται αποθηκευμένα στις φορητές συσκευές των εργαζομένων.
Οι επιθέσεις αυτές ήταν προσεκτικά σχεδιασμένες, με τους ψηφιακούς εισβολείς να ξοδεύουν αρκετή ώρα διερευνώντας τις επαφές και τους προμηθευτές της εταιρείας-στόχου, ακόμη και τα προσωπικά ενδιαφέροντα και τις συνήθειες πλοήγησης του κάθε εργαζομένου. Στη συνέχεια, οι πληροφορίες αυτές χρησιμοποιήθηκαν για να ταυτοποιηθούν νόμιμες ιστοσελίδες, με στόχο να παραβιαστούν και να χρησιμοποιηθούν για τη διανομή κακόβουλου λογισμικού. Συχνά, οι επιθέσεις αυτές επαναλαμβάνονται με την πάροδο του χρόνου.
«Το μελλοντικό ψηφιακό τοπίο για τις επιχειρήσεις περιλαμβάνει ένα νέο παράγοντα επίθεσης: τις υποδομές. Αυτό συμβαίνει γιατί σχεδόν όλα τα πολύτιμα δεδομένα ενός οργανισμού είναι αποθηκευμένα σε serverπου βρίσκονται σε datacenters. Επίσης, αναμένουμε ότι οι ρυθμιστικές αρχές θα επιβάλουν αυστηρότερες προδιαγραφές ασφάλειας, οι οποίες θα μπορούσαν να οδηγήσουν στη σύλληψη περισσότερων ψηφιακών εγκληματιών μέσα στο 2016», δήλωσε ο Yury Namestnikov, Senior Security Researcher της Παγκόσμιας Ομάδας Έρευνας και Ανάλυσης της Kaspersky Lab.
«Κυνηγώντας» τα χρήματα
Το 2015, οι ψηφιακοί εγκληματίες και οι ομάδες επιθέσεων APT εστίασαν σε ενέργειες εναντίον οργανισμών χρηματοοικονομικών υπηρεσιών, όπως τράπεζες, επενδυτικά κεφάλαια, χρηματιστηριακές και συναλλαγματικές πλατφόρμες, συμπεριλαμβανομένων εκείνων που χειρίζονται ηλεκτρονικά νομίσματα (cryptocurrencies).
Ανάμεσα στις σημαντικότερες επιθέσεις του είδους ήταν και αυτή της ομάδας Carbanak, η οποία διείσδυσε στα δίκτυα τραπεζών, αναζητώντας κρίσιμα συστήματα που θα τους επέτρεπαν την ανάληψη χρημάτων. Μια επιτυχημένη επίθεση από μόνη της θα μπορούσε να φέρει κέρδη $2,5 – $10 εκατομμύριων. Επίσης, η ομάδα ψηφιακής κατασκοπείας Wild Neutron πέρασε ένα μεγάλο μέρος του 2015, «κυνηγώντας» επενδυτικές εταιρείες, οργανισμούς που δέχονται και χρησιμοποιούν Bitcoin και εταιρείες που εμπλέκονται σε συγχωνεύσεις και εξαγορές.
Διαφοροποίηση
Οι ειδικοί της Kaspersky Lab παρατήρησαν μια αυξανόμενη διαφοροποίηση στους στόχους επιθέσεων. Για παράδειγμα, το 2015, η κινεζικήAPT ομάδα Winnti άλλαξε στόχους και στράφηκε από τις εταιρείες που ασχολούνται με παιχνίδια υπολογιστών, στις φαρμακευτικές και τις τηλεπικοινωνίες.
Κλοπές από ταPOS
Οι τερματικές συσκευές σημείων πώλησης (POS) που χρησιμοποιούνται από λιανοπωλητές και άλλες εταιρείες καταναλωτικών ειδών, αποτέλεσαν έναν ακόμη στόχο επιθέσεων μέσα στο 2015. Πιο συγκεκριμένα, τα προϊόντα της Kaspersky Lab εμπόδισαν πάνω από 11.500 απόπειρες παραβίασης συσκευών POS. Η εταιρεία έχει αναγνωρίσει δέκα «οικογένειες» προγραμμάτων, που έχουν σχεδιαστεί για να κλέψουν δεδομένα από τα τερματικά POS. Επτά από αυτές εμφανίστηκαν για πρώτη φορά μέσα στο 2015.
Η άνοδος των προγραμμάτων ransomware
Το 2015 διπλασιάστηκε ο αριθμός των επιθέσεων με cryptolocker, με την Kaspersky Lab να έχει εντοπίσει αντίστοιχα προγράμματα σε πάνω από 50.000 εταιρικά συστήματα. Αυτό θα μπορούσε να αντικατοπτρίζει το γεγονός ότι τα λύτρα που λαμβάνονται από οργανισμούς μπορεί να είναι πολύ περισσότερα σε σύγκριση με εκείνα που λαμβάνονται από ιδιώτες. Υπάρχει επίσης μεγαλύτερη πιθανότητα τα λύτρα όντως να καταβληθούν, όταν πρόκειται για οργανισμούς. Πολλές εταιρείες απλώς δεν μπορούν να λειτουργήσουν αν οι πληροφορίες που βρίσκονται σε διάφορους κρίσιμους υπολογιστές ή server έχουν κρυπτογραφηθεί ή αν δεν μπορούν να έχουν πρόσβαση σε αυτές.
Η Kaspersky Lab συνιστά στις επιχειρήσεις να λάβουν μέτρα για να μειώσουν τον κίνδυνο και να ενισχύσουν τις γνώσεις τους σχετικά με τις πιο πρόσφατες απειλές. Οι βασικές αρχές ασφάλειας για τα εταιρικά δίκτυα παραμένουν οι ίδιες και περιλαμβάνουν: την επιμόρφωση των εργαζόμενων, τη θέσπιση αυστηρών διαδικασιών ασφάλειας και την πλήρη αξιοποίηση νέων τεχνολογιών και τεχνικών, καθώς κάθε επιπλέον επίπεδο προστασίας, μειώνει τον κίνδυνο παραβίασης του δικτύου. Για να εξαλειφθεί η απειλή της «μόλυνσης»με προγράμματα ransomware, οι εταιρείες θα πρέπει να χρησιμοποιούν εργαλεία προστασίας από προγράμματα exploit και να διασφαλίζουν ότι οι λύσεις ασφάλειας που χρησιμοποιούν, περιλαμβάνουν συμπεριφορικές μεθόδους εντοπισμού, όπως το Kaspersky Lab System Watcher.