




Το malware που επιτέθηκε στην Tesco Bank έχει και αρκετές άλλες τράπεζες και παρόχους συναφών υπηρεσιών στη λίστα υποψήφιων στόχων, σύμφωνα με τα ευρήματα των ερευνητών της ESET. Οι υπηρεσίες Threat Intelligence της ESET ανακάλυψαν το Trojan Retefe, που δραστηριοποιείται στην τρέχουσα μορφή του τουλάχιστον από το Φεβρουάριο του 2016 και είναι ικανό να ανακατευθύνει τα θύματά του σε «πειραγμένες» τραπεζικές σελίδες για να αποσπάσει στοιχεία σύνδεσης. Σε ορισμένες περιπτώσεις, έχει επίσης προσπαθήσει να εξαπατήσει τους χρήστες να εγκαταστήσουν ένα mobile στοιχείο του κακόβουλου λογισμικού (που ανιχνεύεται από την ESET ως Android/Spy.Banker.EZ), το οποίο στη συνέχεια χρησιμοποιείται για να παρακάμψει τον έλεγχο διπλής πιστοποίησης.
Ο κακόβουλος κώδικας, που ανιχνεύεται από την ESET ως JS/Retefe, μεταδίδεται συνήθως ως συνημμένο σε email που υποτίθεται ότι είναι παραγγελία, τιμολόγιο ή κάποιο συναφές αρχείο. Μόλις εκτελεστεί, εγκαθιστά διάφορα στοιχεία συμπεριλαμβανομένης μιας υπηρεσίας ανωνυμοποίησης Tor και τα χρησιμοποιεί για να δημιουργήσει ένα proxy για τα τραπεζικά sites που βρίσκονται στο στόχαστρο.
Το Retefe προσθέτει επίσης ένα ψεύτικο πιστοποιητικό ρίζας που φαίνεται σαν να έχει εκδοθεί και πιστοποιηθεί από την πολύ γνωστή αρχή πιστοποίησης, Comodo. Αυτό καθιστά πολύ δύσκολο τον εντοπισμό της απάτης από την πλευρά του χρήστη.
Το Retefe παρακολουθείται από τους ερευνητές ασφάλειας από παλιά. Πιο πρόσφατα, μπήκε στο στόχο όταν επιτέθηκε σε πελάτες τραπεζών στο Ηνωμένο Βασίλειο στις αρχές του χρόνου. Από τότε έχει προστεθεί το mobile στοιχείο και έχει διευρυνθεί η λίστα με τους στόχους.
Μεταξύ των υπηρεσιών που στοχεύει το Trojan Retefe, βρίσκονται μεγάλες τράπεζες στο Ηνωμένο Βασίλειο, την Ελβετία (τη χώρα που έχει δεχτεί το μεγαλύτερο πλήγμα, σύμφωνα με το cloud σύστημα ESET LiveGrid) και την Αυστρία, καθώς και δημοφιλείς υπηρεσίες όπως το Facebook και το PayPal. Ο πλήρης κατάλογος βρίσκεται παρακάτω.
“Η πιθανή σύνδεση της μεγάλης επίθεσης στην Tesco Bank, όπου χιλιάδες έχασαν τα κεφάλαιά τους, με το τραπεζικό trojan Retefe είναι ανησυχητική. Έχουμε ειδοποιήσει φυσικά όλες τις εταιρίες που βρίσκονται στο στόχαστρο του Retefe και έχουμε προσφέρει τη βοήθειά μας για τον περιορισμό της απειλής. Επίσης, συμβουλεύουμε τους χρήστες να λάβουν τα απαραίτητα μέτρα για την προστασία τους» σχολιάζει ο security evangelist της ESET, Peter Stančík.
Οι ερευνητές της ESET έχουν προσδιορίσει τις ενδείξεις παραβίασης για το κακόβουλο λογισμικό Retefe και παροτρύνουν όσους χρησιμοποιούν τις παρακάτω υπηρεσίες να ελέγξουν αν οι υπολογιστές τους έχουν μολυνθεί. Μπορούν να το κάνουν μόνοι τους ή να χρησιμοποιήσουν την ιστοσελίδα της Retefe Checker της ESET, όπου μπορούν να κατεβάσουν ένα εργαλείο που ελέγχει τον υπολογιστή αυτόματα για τις σχετικές ενδείξεις.
Οι χρήστες μπορούν να ελέγξουν τους υπολογιστές τους για το ίχνη του Retefe αναζητώντας τις παρακάτω ενδείξεις παραβίασης:
- Παρουσία ενός από τα κακόβουλα πιστοποιητικά ρίζας που ισχυρίζεται ότι έχει από την Αρχή Πιστοποίησης COMODO, με την διεύθυνση email του εκδότη να είναι me@myhost.mydomain:
Για Mozilla Firefox, επισκεφθείτε το Certificate Manager:
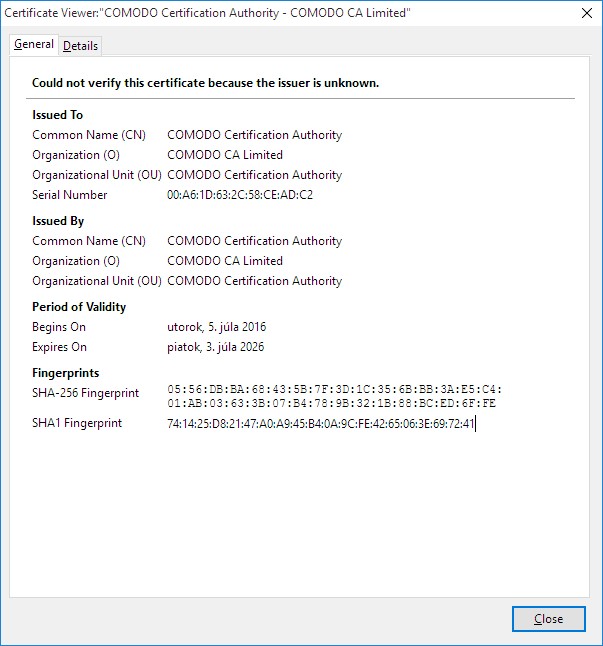
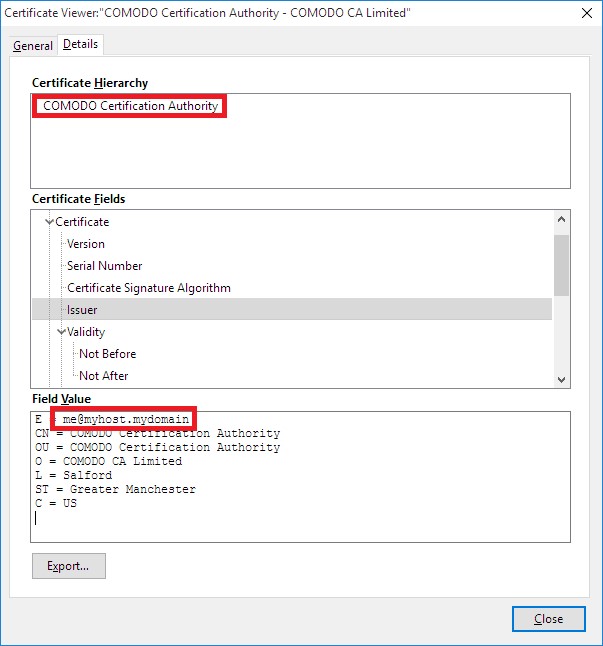
Για τους υπόλοιπους browsers, ελέγξτε για πιστοποιητικά ρίζας εγκατεστημένα στο σύστημα μέσω της κονσόλας MMC (Microsoft Management Console):
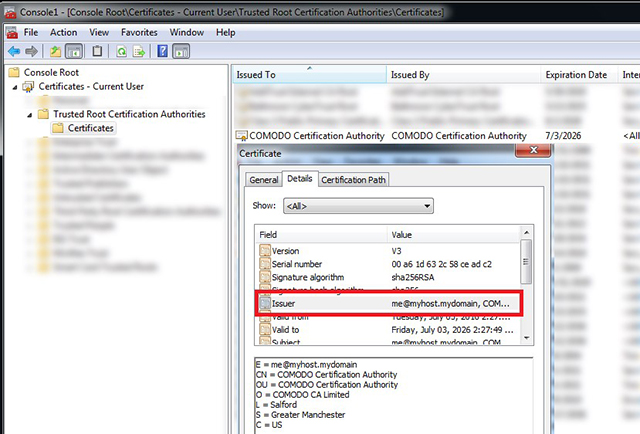
Μέχρι στιγμής, έχουν εντοπιστεί δύο πιστοποιητικά με τις ακόλουθες λεπτομέρειες:
– Σειριακός Αριθμός: 00:A6:1D:63:2C:58:CE:AD:C2
– Ισχύει από: Tuesday, July 05, 2016
– Λήγει: Friday, July 03, 2026
– Εκδότης: [email protected], COMODO Certification Authority
και
– Σειριακός Αριθμός: 00:97:65:C4:BF:E0:AB:55:68
– Ισχύει από: Monday, February 15, 2016
– Λήγει: Thursday, February 12, 2026
– Εκδότης: [email protected], COMODO Certification Authority
Παρουσία κακόβουλου script Proxy Automatic Configuration (PAC) που οδηγεί σε domain .onion
http://%onionDomain%/%random%.js?ip=%publicIP%, όπου
– το %onionDomain% είναι ένα onion domain που επιλέγεται τυχαία από το αρχείο ρυθμίσεων
– το %random% είναι μία σειρά από 8 χαρακτήρες της αλφαβήτου A-Za-z0-9
– το %publicIP% είναι η δημόσια διεύθυνση IP του χρήστη
Για παράδειγμα: http://e4loi7gufljhzfo4.onion.link/xvsP2YiD.js?ip=100.10.10.100
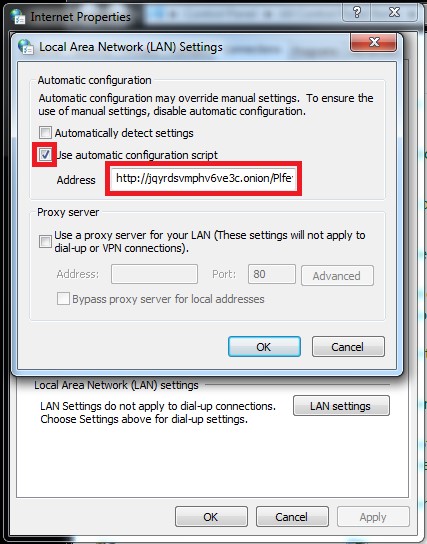
Παρουσία του Android/Spy.Banker.EZ στη συσκευή Android
(μπορεί να ελεγχθεί με το ESET Mobile Security)
Οι χρήστες που εντοπίζουν κάποια από τις προαναφερθείσες ενδείξεις παραβίασης θα πρέπει να λάβουν τα ακόλουθα μέτρα, σύμφωνα με τις συμβουλές των ειδικών ασφαλείας της ESET:
Αν χρησιμοποιείτε οποιαδήποτε από τις υπηρεσίες από τον παρακάτω κατάλογο, αλλάξτε τα στοιχεία σύνδεσης και ελέγξτε για ύποπτη δραστηριότητα (π.χ. για περίεργες κινήσεις στις online τραπεζικές συναλλαγές).
Αφαιρέστε το Proxy Automatic Configuration script (PAC):
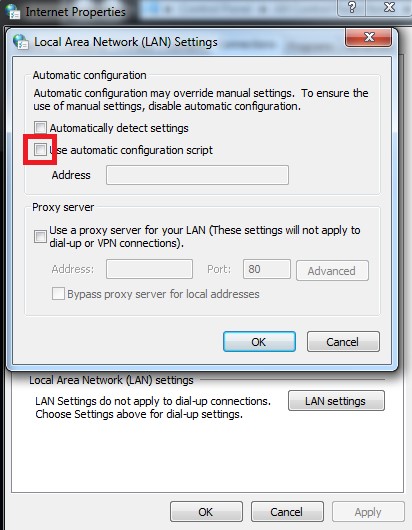
Καταργήστε το συγκεκριμένο πιστοποιητικό.
Για προληπτική προστασία χρησιμοποιήστε μία αξιόπιστη λύση ασφάλειας με ειδική προστασία για τραπεζικές υπηρεσίες και υπηρεσίες πληρωμών. Μην παραλείψετε επίσης την προστασία της Android συσκευής σας.
Μάθετε περισσότερα για το Trojan Retefe και τη σύνδεσή του με την κυβερνοεπίθεση στην Tesco Bank στο ειδικό τεχνικό άρθρο στο επίσημο blog της ESET, WeLiveSecurity.com.
Λίστα στόχων
facebook.com
bankaustria.at
bawag.com
bawagpsk.com
bekb.ch
bkb.ch
clientis.ch
credit-suisse.com
easybank.at
eek.ch
gmx.at
gmx.ch
gmx.com
gmx.de
gmx.net
if.com
lukb.ch
onba.ch
paypal.com
raiffeisen.at
raiffeisen.ch
static-ubs.com
ubs.com
ukb.ch
urkb.ch
zkb.ch
abs.ch
baloise.ch
barclays.co.uk
bcf.ch
bcj.ch
bcn.ch
bcv.ch
bcvs.ch
blkb.ch
business.hsbc.co.uk
cahoot.com
cash.ch
cic.ch
co-operativebank.co.uk
glkb.ch
halifax-online.co.uk
halifax.co.uk
juliusbaer.com
lloydsbank.co.uk
lloydstsb.com
natwest.com
nkb.ch
nwolb.com
oberbank.at
owkb.ch
postfinance.ch
rbsdigital.com
sainsburysbank.co.uk
santander.co.uk
shkb.ch
smile.co.uk
szkb.ch
tescobank.com
ulsterbankanytimebanking.co.uk
valiant.ch
wir.ch
zuercherlandbank.ch
accounts.google.com
clientis.ch
cs.directnet.com
e-banking.gkb.ch
eb.akb.ch
ebanking.raiffeisen.ch
hsbc.co.uk
login.live.com
login.yahoo.com
mail.google.com
netbanking.bcge.ch
onlinebusiness.lloydsbank.co.uk
tb.raiffeisendirect.ch
uko.ukking.co.uk
urkb.ch
banking.co.at
hsbc.co.uk
oberbank-banking.at
wwwsec.ebanking.zugerkb.ch


