


Close Menu
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
Facebook X (Twitter) Instagram
  • ABOUT
  • ΟΡΟΙ ΧΡΗΣΗΣ
  • ΕΠΙΚΟΙΝΩΝΙΑ
  • NEWSLETTER
Σάββατο, 14 Νοεμβρίου
Facebook X (Twitter) YouTube LinkedIn RSS
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
InfoCom
Home»News»Τεχνολογίες»Security

Botnet παραβιάζει τη διαδικασία αίτησης για βίζα

04/02/2015infocomBy infocom2 Mins Read Security Security Διεθνή
Όλες οι εξελίξεις σε τηλεπικοινωνίες και τεχνολογία στο Google News!
Ακολουθήστε το Infocom.gr για τις σημαντικότερες ειδήσεις της ψηφιακής αγοράς.
Add as preferred source on Google

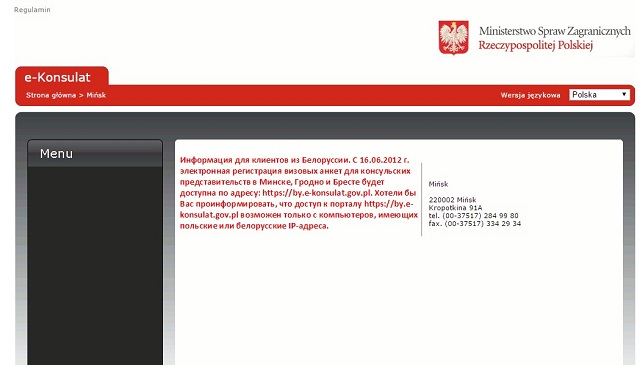
Οι ερευνητές της ESET ανακάλυψαν ένα τμήμα κακόβουλου κώδικα, που ονομάστηκε Malware Agent.PYO, το οποίο κατά τις τελευταίες εβδομάδες επιτίθεται σε Πολωνικές διπλωματικές αποστολές στη Λευκορωσία.
botnet

Οι κυβερνοεγκληματίες κατόρθωσαν να δημιουργήσουν ένα botnet το οποίο συμπληρώνει αυτόματα μερικές από τις αιτήσεις για έκδοση βίζα σε πολωνικό προξενείο στη Λευκορωσία. Ο downloader του MSIL/Agent.PYO εξαπλώθηκε σε υπολογιστές στη Λευκορωσία χρησιμοποιώντας το Nuclear Exploit Kit. Σύμφωνα με στατιστικά στοιχεία για το σύμπλεγμα ανακατεύθυνσης, περισσότεροι από 200.000 υπολογιστές ανακατευθύνθηκαν στο exploit kit μέσα σε περίπου έξι μέρες. Επιπλέον, το botnet, που αποκαλύφθηκε μόνο του, συνέδεσε σε δίκτυο περίπου χίλιους υπολογιστές. Η ESET έχει ενημερώσει αναλυτικά για το περιστατικό τα παραρτήματα της Υπηρεσίας Αντιμετώπισης Περιστατικών Ασφαλείας (CERT -Computer Emergency Readiness Team) σε Πολωνία και Λευκορωσία.

«Καταλαβαίνουμε ότι ο προγραμματισμός ραντεβού για βίζα είναι πολλές φορές δύσκολος και έτσι έχει δημιουργηθεί μία ειδική online διαδικασία για την επιβεβαίωση του ραντεβού» δηλώνει ο ερευνητής της ESET Sebastien Duquette, συμπληρώνοντας ότι: «Μερικοί κατέφυγαν στη συγγραφή σεναρίων για την αυτοματοποίηση της διαδικασίας και προφανώς κάποιος αποφάσισε να πάει ακόμα ένα βήμα παραπέρα, δημιουργώντας ένα botnet ειδικά για τη συμπλήρωση αιτήσεων.»
Eset logo

Το MSIL/Agent.PYO «εισέβαλλε» στο σύστημα, και τέσσερις μέρες πριν ξεκινήσει η διαδικασία των εγγραφών ο downloader του εξαπλώθηκε σε υπολογιστές στη Λευκορωσία και μόνο. Το αποτέλεσμα: περισσότεροι από 200.000 υπολογιστές ανακατευθύνθηκαν στο exploit kit σε έξι περίπου ημέρες. Μέσα σε 5 εβδομάδες, 925 διαφορετικοί υπολογιστές συνδέθηκαν με το botnet. «Εκπληκτικά μεγάλος αριθμός για ένα botnet με τόσο συγκεκριμένο σκοπό» σχολιάζει ο Duquette.

Για περισσότερες πληροφορίες οι ενδιαφερόμενοι μπορούν να διαβάσουν το blogpost του Sebastien Duquette «MSIL/Agent.PYO: Have botnet, will travel» στο WeLiveSecurity.com.


Ακολουθήστε το Infocom.gr και στα Google News, για όλες τις τελευταίες εξελίξεις από τον κόσμο των τηλεπικοινωνιών και της τεχνολογίας!

Infocom Today
SmartTalks

botnet ESET malware
Share. Facebook Twitter LinkedIn Email Copy Link
infocom

    ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ

    ENISA: Η κυβερνοασφάλεια στην ΕΕ βελτιώνεται, οι απειλές παραμένουν σοβαρές

    Οι κυβερνοεπιθέσεις σε συστήματα ψύξης αναδεικνύουν τους κινδύνους του IoT

    ESET NeoCortex: μοντέλο κυβερνοασφάλειας ΑΙ με κόστος εκπαίδευσης 200 φορές χαμηλότερο

    Bloggers, AI και email: πώς αναζητούν προσφορές οι διαφορετικές γενιές

    Διαφορετικές ψηφιακές απειλές αντιμετωπίζει κάθε επαγγελματικός κλάδος

    Τι δείχνει η πρόσφατη έκθεση APT του κέντρου έρευνας της ESET

    Leave A Reply Cancel Reply

    Για να σχολιάσετε πρέπει να συνδεθείτε.

    Εγγραφείτε στο Weekly Telecom
    * indicates required

    Ροή RSS: BizNow.gr BizNow.gr
    • Β. Κικίλιας: «Εγκρίθηκε ο διαγωνισμός για δύο υπερσύγχρονα περιπολικά πλοία άνω των 80 μέτρων»
    • Δήμος Αθηναίων: Στη Smart City Expo World Congress 2026 το οικοσύστημα ψηφιακών υπηρεσιών του
    • Επιταχύνεται η ανάπτυξη της αποθήκευσης ενέργειας – Ανοίγει ο δρόμος για έργα ισχύος 4.700 MW
    • Το spitishop.gr ξανασχεδιάζει την εμπειρία του σπιτιού
    • Δενδροφύτευση του Ε.Ε.Α. στον Δήμο Μάνδρας – Νέα πνοή πρασίνου σε πρώην χωματερή
    • «Ανταγωνισμός στην πράξη»: Πρακτικές οδηγίες προς τις επιχειρήσεις για συμμόρφωση και αποφυγή κινδύνων
    • ΕΣΠ: «Τεχνητή Νοημοσύνη στην εργασία: Προστασία των εργαζομένων, ισότιμος ανταγωνισμός, κανόνες χωρίς γραφειοκρατία»
    Ροή RSS: itsecuritypro.gr itsecuritypro.gr
    • Schneider Electric, NVIDIA και HPE ανακοινώνουν στρατηγική συνεργασία για την επιτάχυνση της Φυσικής Τεχνητής Νοημοσύνης στις βιομηχανίες διεργασιών
    • Αύξηση 26% στις κυβερνοεπιθέσεις στην Ελλάδα, ρεκόρ ransomware παγκοσμίως
    • Η ipexpert – IT for Business εντάσσεται στον Όμιλο TÜV AUSTRIA και διευρύνει το πορτοφόλι των υπηρεσιών της στην κυβερνοασφάλεια, τις υποδομές πληροφορικής και τον ψηφιακό μετασχηματισμό
    • Με μεγάλη προσέλευση ολοκληρώθηκε το «Sima Security Conference 2026»
    • Διπλή διάκριση για την Pylones Hellas στα Tech Channel Partner Awards 2026
    • ESET NeoCortex: AI κυβερνοασφάλειας με 200 φορές χαμηλότερο κόστος εκπαίδευσης
    • Η θερμοκρασία ανεβαίνει: Οι κυβερνοεπιθέσεις σε συστήματα ψύξης αναδεικνύουν τους κινδύνους του IoT
    Infocom Today

    Copyright 2024 | All Rights Reserved

    Type above and press Enter to search. Press Esc to cancel.