




Η Παγκόσμια Ομάδα Έρευνας και Ανάλυσης της Kaspersky Lab δημοσίευσε έρευνα σχετικά με τη Regin, την πρώτη πλατφόρμα ψηφιακών επιθέσεων που μπορεί να διαπερνά και να παρακολουθεί GSM δίκτυα, πραγματοποιώντας παράλληλα και άλλες «τυπικές» εργασίες κατασκοπείας. Οι επιτιθέμενοι πίσω από την πλατφόρμα έχουν παραβιάσει δίκτυα υπολογιστών σε τουλάχιστον 14 χώρες.
Βασικές πληροφορίες:
- Στα θύματα της επίθεσης περιλαμβάνονται κυρίως τηλεπικοινωνιακοί πάροχοι, κυβερνητικοί φορείς, χρηματοπιστωτικοί και ερευνητικοί οργανισμοί, υπερεθνικοί πολιτικοί φορείς και μεμονωμένα πρόσωπα που ασχολούνται με την έρευνα στον τομέα των προηγμένων μαθηματικών και της κρυπτογράφησης.
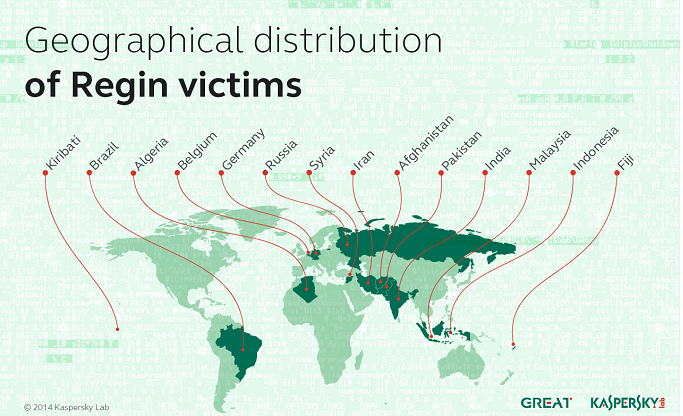
- Θύματα έχουν εντοπιστεί στην Αλγερία, το Αφγανιστάν, το Βέλγιο, τη Βραζιλία, τα νησιά Φίτζι, τη Γερμανία, το Ιράν, την Ινδία, την Ινδονησία, το Κιριμπάτι, τη Μαλαισία, το Πακιστάν, τη Συρία και τη Ρωσία.
- Η πλατφόρμα Regin αποτελείται από πολλά κακόβουλα εργαλεία που μπορούν να παραβιάσουν το σύνολο του δικτύου ενός οργανισμού που έχει δεχτεί επίθεση. Χρησιμοποιεί μια απίστευτα περίπλοκη μέθοδο επικοινωνίας μεταξύ των «μολυσμένων» δικτύων και των Command& Controlservers, επιτρέποντας τον απομακρυσμένο έλεγχο και τη μεταβίβαση δεδομένων με μυστικότητα.
- Μια συγκεκριμένη μονάδα της Regin είναι ικανή να παρακολουθεί ελεγκτές σταθμού βάσης GSM, οι οποίοι συλλέγουν δεδομένα σχετικά με κυψέλες δικτύου GSMκαι την υποδομή του δικτύου.
- Κατά τη διάρκεια ενός μόνο μήνα (Απρίλιος 2008), οι επιτιθέμενοι συνέλεξαν στοιχεία σύνδεσης διαχειριστή που θα τους επέτρεπαν να χειραγωγήσουν ένα δίκτυο GSMπου βρισκόταν σε μια χώρα της Μέσης Ανατολής.
- Μερικά από τα πρώτα δείγματα της πλατφόρμας Regin φαίνεται να έχουν δημιουργηθεί ήδη από το 2003.
Την άνοιξη του 2012, οι ειδικοί της Kaspersky Lab αντιλήφθηκαν για πρώτη φορά το κακόβουλο λογισμικό Regin, το οποίο φαινόταν να είναι μέρος μιας περίπλοκης εκστρατείας κατασκοπείας. Εδώ και τρία σχεδόν χρόνια, ίχνη του κακόβουλου λογισμικού έχουν εντοπιστεί σε όλο τον κόσμο. Κατά καιρούς, εμφανίζονταν δείγματα σε διάφορες multi-scannerυπηρεσίες, αλλά ήταν όλες άσχετες μεταξύ τους, με αινιγματική λειτουργικότητα και χωρίς συγκεκριμένο πλαίσιο. Ωστόσο, οι ειδικοί της Kaspersky Lab μπόρεσαν να απομονώσουν δείγματα που εμπλέκονταν σε διάφορες επιθέσεις, συμπεριλαμβανομένων και εκείνων κατά κυβερνητικών οργανισμών και παρόχων τηλεπικοινωνιών. Τα δείγματα αυτά παρείχαν επαρκή πληροφόρηση ώστε να προχωρήσει μια πιο ενδελεχής έρευνα σχετικά με την απειλή αυτή.
Η μελέτη των ειδικών της εταιρείας διαπίστωσε ότι το Regin δεν είναι απλώς ένα κακόβουλο πρόγραμμα, αλλά μια πλατφόρμα, ένα πακέτο λογισμικού αποτελούμενο από πολλαπλές μονάδες, οι οποίες μπορούν να «μολύνουν» ολόκληρο το δίκτυο των στοχοποιημένων οργανισμών, για να αποκτήσουν πλήρη απομακρυσμένο έλεγχο σε κάθε επίπεδο που αυτό ήταν δυνατόν. Σκοπός του Regin είναι η συγκέντρωση εμπιστευτικών δεδομένων μέσα από τα δίκτυα που δέχονται επίθεση και η εκτέλεση πολλών άλλων τύπων επιθέσεων.
Ο παράγοντας που βρίσκεται πίσω από την πλατφόρμα Regin διαθέτει μια πολύ καλά αναπτυγμένη μέθοδο για τον έλεγχο των δικτύων που έχουν «μολυνθεί». Οι ειδικοί της Kaspersky Lab εντόπισαν αρκετούς οργανισμούς που βρίσκονταν σε κίνδυνο σε μία χώρα, αλλά μόνο ένας από αυτούς ήταν προγραμματισμένος να επικοινωνεί με τον Command& Control server που βρισκόταν σε άλλη χώρα.
Ωστόσο, όλα τα θύματα του Regin στην περιοχή ενώθηκαν σε ένα peer-to-peer δίκτυο, που έμοιαζε με δίκτυο VPN, γεγονός που επέτρεπε την μεταξύ τους επικοινωνία. Έτσι, οι επιτιθέμενοι μετέτρεψαν τους παραβιασμένους οργανισμούς σε ένα πολύ μεγάλο, ενοποιημένο θύμα και ήταν σε θέση να στέλνουν εντολές και να υποκλέπτουν πληροφορίες μέσω ενός και μόνο σημείου εισόδου. Βάσει της έρευνας της Kaspersky Lab, η δομή αυτή επέτρεψε στον παράγοντα να λειτουργεί αθόρυβα για πολλά χρόνια χωρίς να εγείρει υποψίες.
Το πιο πρωτότυπο και ενδιαφέρον χαρακτηριστικό της πλατφόρμας Regin, όμως, είναι η ικανότητά της να επιτίθεται σε GSM δίκτυα. Σύμφωνα με ένα αρχείο καταγραφής δραστηριότητας σε έναν ελεγκτή σταθμού βάσης GSM που μελετήθηκε από τους ερευνητές της Kaspersky Lab, οι επιτιθέμενοι ήταν σε θέση να αποκτήσουν στοιχεία πρόσβασης που θα τους επέτρεπαν να ελέγχουν τις κυψέλες GSM του δικτύου μίας μεγάλης εταιρείας κινητής τηλεφωνίας. Αυτό σημαίνει ότι θα μπορούσαν να έχουν πρόσβαση σε πληροφορίες σχετικά με το ποιες κλήσεις βρίσκονται υπό την επεξεργασία μιας συγκεκριμένης κυψέλης GSM, να ανακατευθύνουν τις κλήσεις σε άλλες κυψέλες, να ενεργοποιούν γειτονικές κυψέλες και να εκτελούν άλλες επιθετικές δραστηριότητες. Προς το παρόν, οι επιτιθέμενοι πίσω από το Regin είναι οι μόνοι που έχει γνωστό ότι ήταν σε θέση να υλοποιήσουν τέτοιου είδους επιχειρήσεις.
«Η ικανότητα διείσδυσης και παρακολούθησης δικτύων GSM είναι ίσως η πιο ασυνήθιστη και ενδιαφέρουσα πτυχή των εργασιών αυτών. Σήμερα, είμαστε αρκετά εξαρτημένοι από δίκτυα κινητής τηλεφωνίας που βασίζονται σε «αρχαία» πρωτόκολλα επικοινωνίας, τα οποία προσφέρουν ελάχιστη ή καθόλου ασφάλεια στον τελικό χρήστη. Παρά το γεγονός ότι όλα τα δίκτυα GSM διαθέτουν ενσωματωμένους μηχανισμούς που επιτρέπουν σε φορείς, όπως οι διωκτικές αρχές, να παρακολουθούν ύποπτους, υπάρχουν άλλοι παράγοντες που μπορούν να παρακάμψουν αυτή τη δυνατότητα και να την καταχραστούν για να υλοποιήσουν επιθέσεις ενάντια στους χρήστες της κινητής τηλεφωνίας», δήλωσε ο Costin Raiu, Διευθυντής της Παγκόσμιας Ομάδας Έρευνας και Ανάλυσης της Kaspersky Lab.


