




Το Trojan μπορεί να παρακάμψει την πιστοποίηση 2FA του PayPal
Οι ερευνητές της ESET ανακάλυψαν ένα νέο Android Trojan, που στοχεύει στην επίσημη εφαρμογή PayPal ενώ είναι ικανό να παρακάμπτει τον έλεγχο πιστοποίησης δύο παραγόντων του PayPal. Το Trojan, που εντοπίστηκε πρώτη φορά από την ESET το Νοέμβριο του 2018, συνδυάζει τις δυνατότητες ενός banking Trojan που ελέγχεται απομακρυσμένα, με μία καινούρια μορφή κατάχρησης των λειτουργιών προσβασιμότητας του Android, στοχεύοντας χρήστες της επίσημης εφαρμογής PayPal. Μέχρι στιγμής, το malware εμφανίζεται ως εργαλείο βελτιστοποίησης της διάρκειας της μπαταρίας και διανέμεται μέσω τρίτων καταστημάτων εφαρμογών. Μόλις εγκατασταθεί, η κακόβουλη εφαρμογή τερματίζεται χωρίς να προσφέρει κάποια λειτουργία και το εικονίδιο της εξαφανίζεται. Από εκεί και πέρα, οι ερευνητές εντόπισαν ότι συνεχίζει με δύο τρόπους.
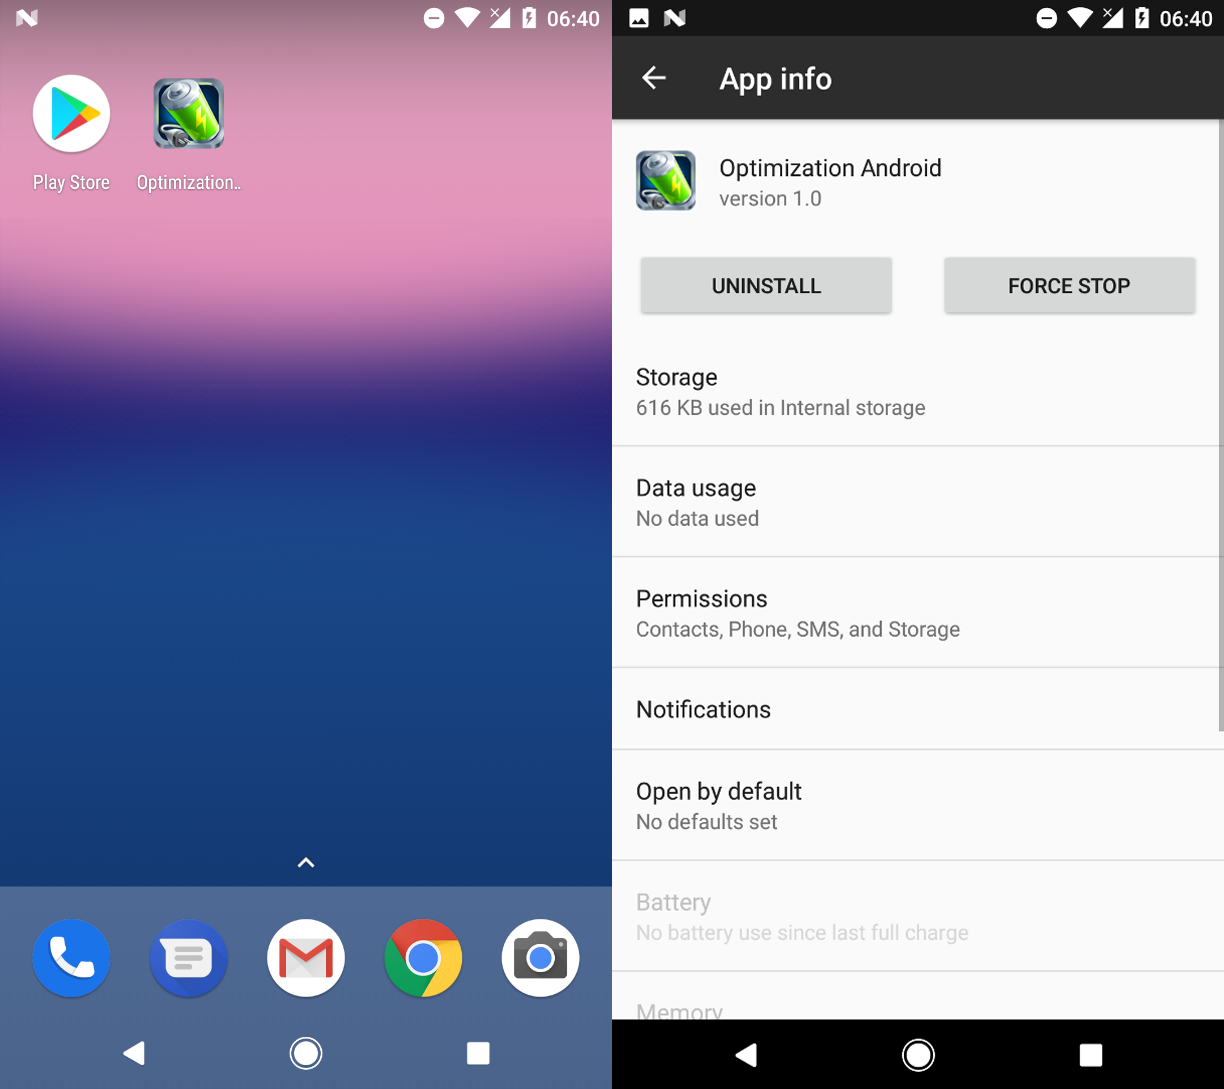
Εικόνα 1 – Η μεταμφίεση που χρησιμοποιείται από το κακόβουλο λογισμικό στην παρούσα φάση
Στον πρώτο τρόπο, το malware εμφανίζει μια ειδοποίηση που ζητά από τον χρήστη να την εκκινήσει. Μόλις ο χρήστης ανοίξει την εφαρμογή PayPal και συνδεθεί, η κακόβουλη υπηρεσία προσβασιμότητας (εάν έχει ενεργοποιηθεί προηγουμένως από το χρήστη) μιμείται τα κλικ του χρήστη για να στείλει χρήματα στη διεύθυνση PayPal του εισβολέα. Κατά την ανάλυση των ερευνητών, η εφαρμογή προσπάθησε να μεταφέρει 1.000 ευρώ, ωστόσο, το νόμισμα που χρησιμοποιείται εξαρτάται από την τοποθεσία του χρήστη. Η όλη διαδικασία διαρκεί περίπου 5 δευτερόλεπτα, και για έναν ανυποψίαστο χρήστη, δεν υπάρχει εφικτός τρόπος να επέμβει έγκαιρα. Επειδή το malware δεν βασίζεται στην κλοπή των διαπιστευτηρίων σύνδεσης του PayPal και αντίθετα περιμένει τους χρήστες να συνδεθούν οι ίδιοι, μπορεί να παρακάμπτει τον έλεγχο ταυτότητας δύο παραγόντων του PayPal. Η επίθεση αποτυγχάνει μόνο αν ο χρήστης έχει ανεπαρκές υπόλοιπο PayPal και δεν έχει συνδέσει στο λογαριασμό του κάποια κάρτα πληρωμής. Το PayPal έχει ενημερωθεί από την ESET για την κακόβουλη τεχνική που χρησιμοποιείται από αυτό το Trojan και για το ποιον λογαριασμό PayPal χρησιμοποιεί ο εισβολέας για να λάβει τα κλεμμένα χρήματα.
Στο δεύτερο τρόπο, τα κακόβουλα apps προβάλλουν πέντε νόμιμες εφαρμογές με επικάλυψη οθόνης – το Google Play, το WhatsApp, το Skype, το Viber και το Gmail, δεν είναι δυνατόν όμως να κλείσουν από τους χρήστες, παρά μόνο αν συμπληρωθεί μία πλαστή φόρμα στοιχείων. Οι ερευνητές διαπίστωσαν ότι ακόμη και με την υποβολή ψεύτικων στοιχείων, η οθόνη εξαφανιζόταν. Ωστόσο, ο κώδικας του malware περιέχει συμβολοσειρές που ισχυρίζονται ότι το τηλέφωνο του θύματος έχει κλειδωθεί λόγω προβολής υλικού παιδικής πορνογραφίας και μπορεί να ξεκλειδωθεί μόνο αν σταλεί ένα email σε μια συγκεκριμένη διεύθυνση.
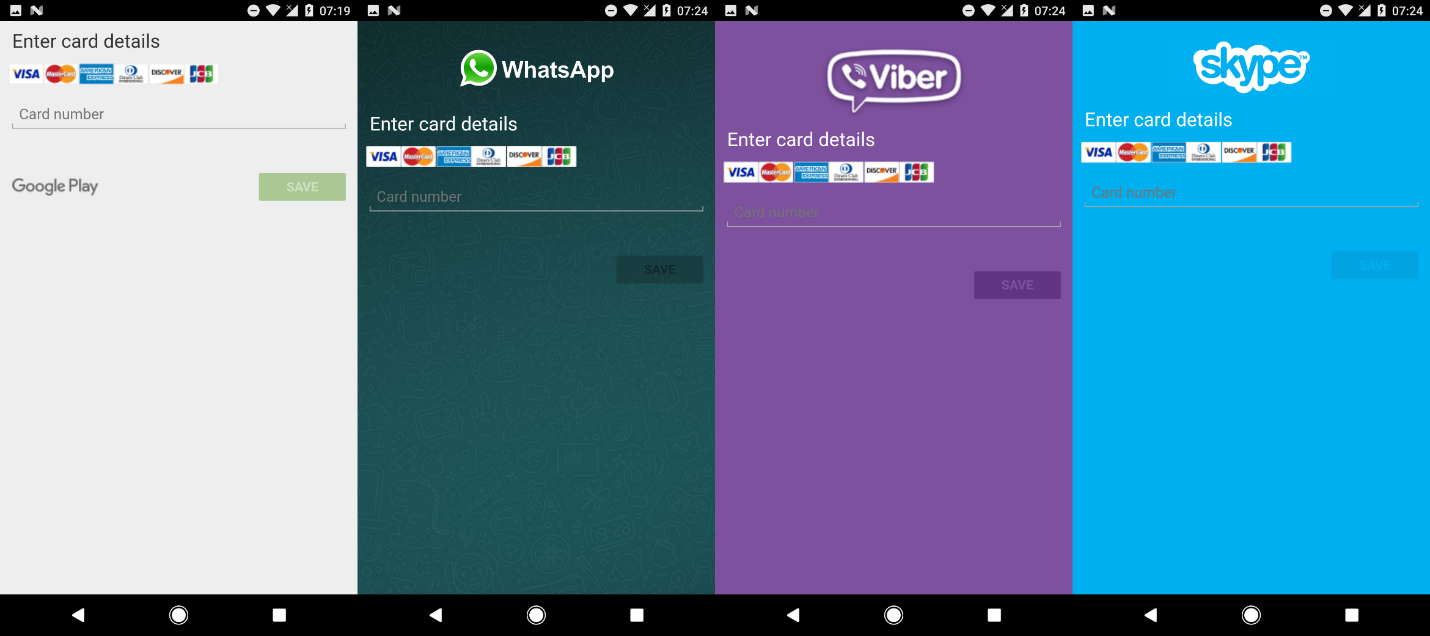 Εικόνα 2 – Κακόβουλες οθόνες επικάλυψης για τις εφαρμογές Google Play, WhatsApp, Viber και Skype
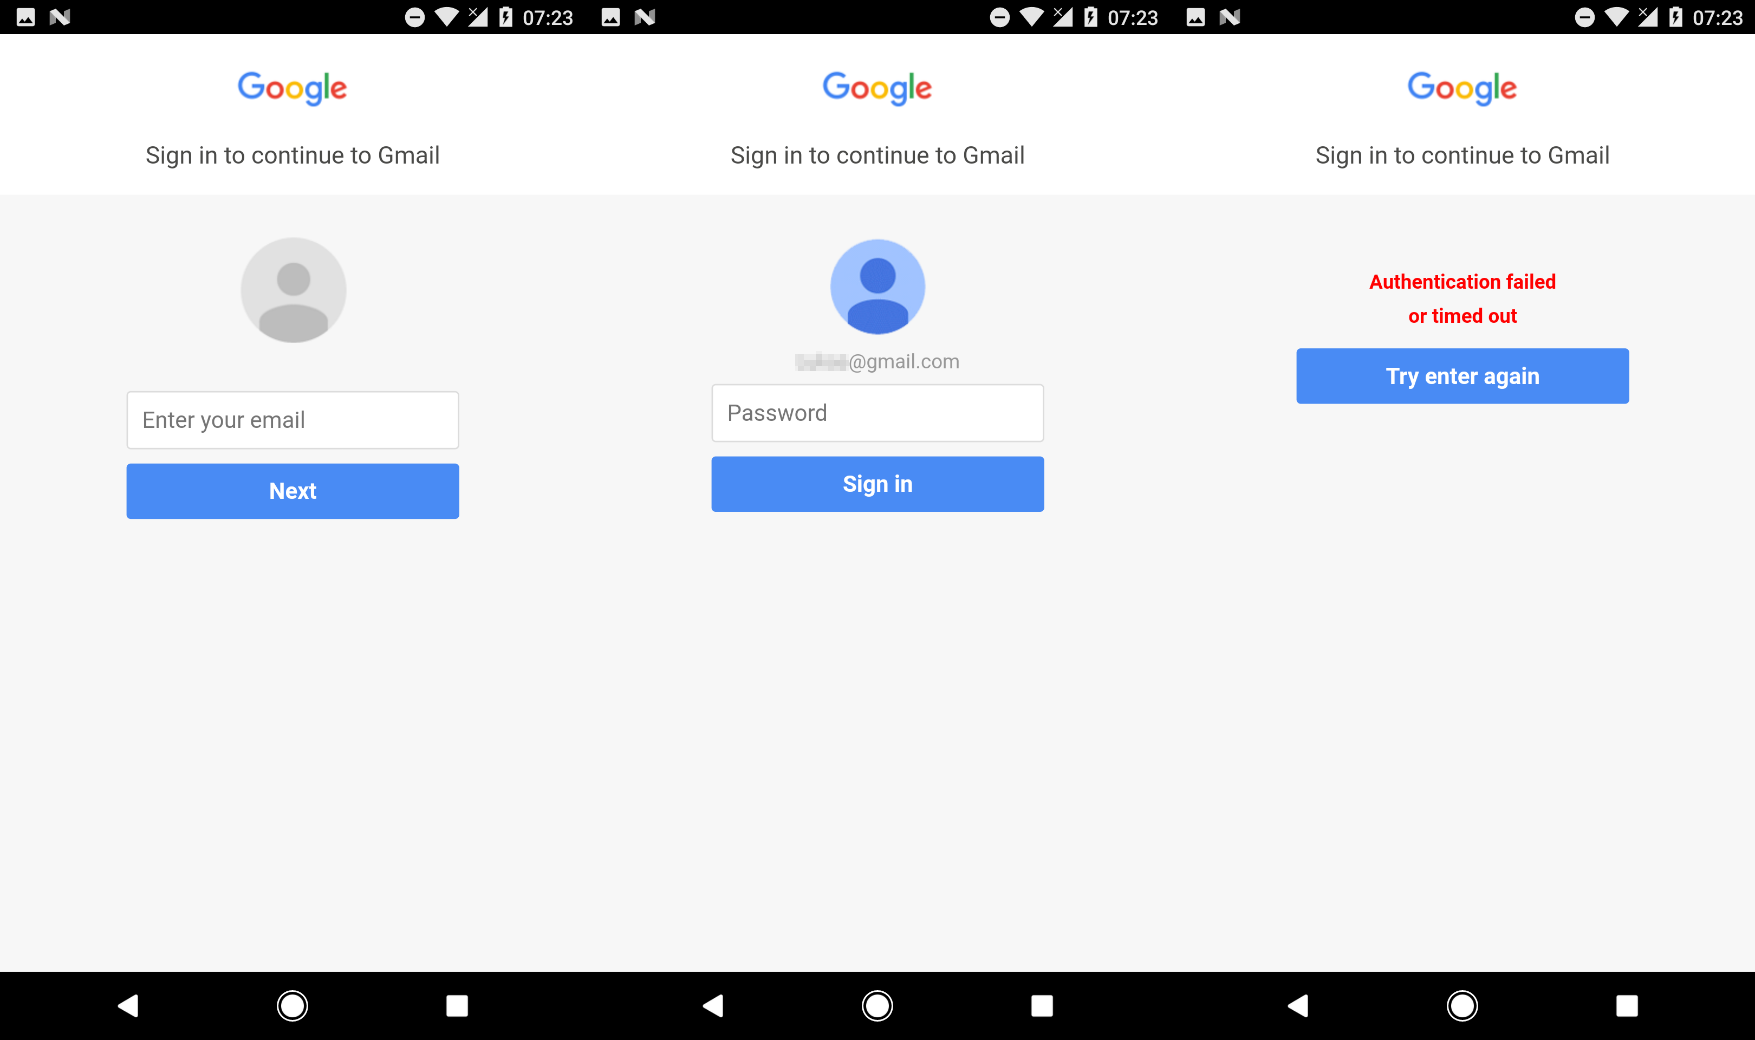
Εικόνα 3 – Κακόβουλη οθόνη επικάλυψης που ψαρεύει διαπιστευτήρια του Gmail
Εκτός από τις δύο αυτές βασικές λειτουργίες, και ανάλογα με τις εντολές που λαμβάνει από το διακομιστή C&C, το κακόβουλο λογισμικό μπορεί επίσης να στείλει ή να διαγράψει SMS, να κατεβάσει τη λίστα επαφών, να πραγματοποιήσει ή να προωθήσει κλήσεις, να εγκαταστήσει και να τρέξει εφαρμογές κ.ά..
Η ESET συμβουλεύει τους χρήστες που έχουν εγκαταστήσει το συγκεκριμένο Trojan να ελέγξουν τον τραπεζικό τους λογαριασμό για ύποπτες συναλλαγές και να αλλάξουν τους κωδικούς internet banking, τα PIN καθώς και τους κωδικούς πρόσβασης στο Gmail. Σε περίπτωση μη εξουσιοδοτημένων συναλλαγών PayPal, μπορούν να αναφέρουν το πρόβλημα στο Κέντρο Ανάλυσης του PayPal. Για τους χρήστες συσκευών που δεν μπορούν να χρησιμοποιηθούν λόγω επικάλυψης οθόνης, η ESET συνιστά να χρησιμοποιήσουν την ασφαλή λειτουργία του Android, και να καταργήσουν την εφαρμογή που ονομάζεται «Optimization Android» στην ενότητα Application manager/Apps στις ρυθμίσεις της συσκευής.
Για να είναι ασφαλείς από το κακόβουλο λογισμικό Android στο μέλλον, η ESET συνιστά στους χρήστες να:
- Εμπιστεύονται μόνο το επίσημο κατάστημα Google Play για τη λήψη εφαρμογών.
- Να ελέγχουν τον αριθμό των εγκαταστάσεων, τις αξιολογήσεις και το περιεχόμενο των κριτικών πριν από τη λήψη εφαρμογών από το Google Play.
- Να είναι προσεκτικοί με τα δικαιώματα πρόσβασης στις εφαρμογές που εγκαθιστούν.
- Να διατηρούν την Android συσκευή τους ενημερωμένη και να χρησιμοποιούν μια αξιόπιστη λύση ασφάλειας για κινητά.
Οι λύσεις ESET ανιχνεύουν αυτές τις απειλές ως Android/Spy.Banker.AJZ και Android/Spy.Banker.AKB. Περισσότερες πληροφορίες μπορείτε να βρείτε στο σχετικό άρθρο στο blog WeliveSecurity.com.
Πηγή : IT Security Pro


