


Close Menu
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
Facebook X (Twitter) Instagram
  • ABOUT
  • ΟΡΟΙ ΧΡΗΣΗΣ
  • ΕΠΙΚΟΙΝΩΝΙΑ
  • NEWSLETTER
Σάββατο, 14 Νοεμβρίου
Facebook X (Twitter) YouTube LinkedIn RSS
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
InfoCom
Home»Security

ESET: έρευνα για εκστρατεία κυβερνοκατασκοπείας σε εξέλιξη

18/07/2018Δημήτρης ΘωμαδάκηςBy Δημήτρης Θωμαδάκης2 Mins Read Security
Όλες οι εξελίξεις σε τηλεπικοινωνίες και τεχνολογία στο Google News!
Ακολουθήστε το Infocom.gr για τις σημαντικότερες ειδήσεις της ψηφιακής αγοράς.
Add as preferred source on Google

Τα ευρήματα πολύμηνης έρευνας που σχετίζονται με μία υπό εξέλιξη εκστρατεία κυβερνοκατασκοπείας έδωσε στη δημοσιότητα η ESET. Στο white paper «Quasar, Sobaken and Vermin: a deeper look into an ongoing espionage campaign», οι ερευνητές της εταιρίας αναλύουν τα εργαλεία απομακρυσμένης πρόσβασης που χρησιμοποιούν οι κυβερνοεγκληματίες για να κατασκοπεύουν συστηματικά κρατικούς οργανισμούς στην Ουκρανία, αποσπώντας τους δεδομένα.

Η ESET έχει εντοπίσει τη συγκεκριμένη ομάδα κυβερνοεγκληματιών από τα μέσα του 2017, από τότε όμως φαίνεται ότι βελτιώνουν διαρκώς τις εκστρατείες τους αναπτύσσοντας νέες εκδόσεις εργαλείων κατασκοπείας. Σύμφωνα με τα συστήματα τηλεμετρίας της ESET, οι επιθέσεις στοχεύουν κρατικούς οργανισμούς στην Ουκρανία, μετρώντας μερικές εκατοντάδες θύματα σε διαφορετικούς φορείς. Στις επιθέσεις χρησιμοποιούνται εργαλεία απομακρυσμένης πρόσβασης – RAT, με στόχο την απόσπαση ευαίσθητων εγγράφων από τους υπολογιστές των θυμάτων.
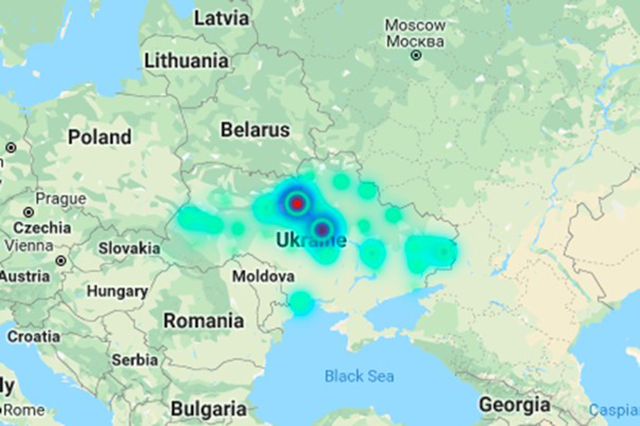
Στις εκστρατείες αυτές, οι ερευνητές της ESET έχουν εντοπίσει τρία διαφορετικά στελέχη κακόβουλου λογισμικού .NET: το RAT Quasar, το RAT Sobaken και ένα εξειδικευμένο backdoor RAT, που ονομάζεται Vermin. Και τα τρία στελέχη παρουσιάζουν ενεργή δράση ταυτόχρονα σε διαφορετικούς στόχους, έχουν ομοιότητες στη δομή τους και συνδέονται με τους ίδιους διακομιστές C&C. Οι εκστρατείες έχουν βασιστεί σε μεθόδους βασικής κοινωνικής μηχανικής, αλλά χρησιμοποιούνται και πολλά τεχνάσματα με μορφή συνημμένων σε email, για να ξεγελούν τα θύματα και να κατεβάζουν και να εκτελούν το κακόβουλο λογισμικό.

Η συγκεκριμένη ομάδα κυβερνοεγκληματιών δεν είναι ιδιαίτερα γνωστή στο κοινό σε σχέση με άλλες ομάδες, που στοχεύουν σε μεγάλους οργανισμούς στην Ουκρανία. Ωστόσο, έχει αποδείξει ότι με έξυπνα κόλπα κοινωνικής μηχανικής, οι επιθέσεις κυβερνοκατασκοπείας μπορούν να επιτύχουν ακόμη και χωρίς να χρησιμοποιούν εξελιγμένα κακόβουλα προγράμματα. Το γεγονός αυτό υπογραμμίζει, ότι πέρα από την ύπαρξη αξιόπιστων λύσεων ασφάλειας, είναι πολύ σημαντικό να εκπαιδεύονται οι εργαζόμενοι μίας επιχείρησης σε θέματα κυβερνοασφάλειας.

Εκτενέστερη περιγραφή των μεθόδων που χρησιμοποιήθηκαν από τη συγκεκριμένη ομάδα στις εκστρατείες κυβερνοκατασκοπείας βρίσκεται στο πλήρες κείμενο του white paper «Quasar, Sobaken and Vermin: a deeper look into an ongoing espionage campaign», στο blog της ESET WeliveSecurity.com.


Ακολουθήστε το Infocom.gr και στα Google News, για όλες τις τελευταίες εξελίξεις από τον κόσμο των τηλεπικοινωνιών και της τεχνολογίας!

Infocom Today
SmartTalks

ESET
Share. Facebook Twitter LinkedIn Email Copy Link
Δημήτρης Θωμαδάκης
  • Facebook
  • X (Twitter)
  • Instagram
  • LinkedIn

Ο Δημήτρης Θωμαδάκης ασχολείται με τον χώρο της πληροφορικής από το 1993. Το 1999 ξεκίνησε την πορεία του, παράλληλα, ως συντάκτης τεχνολογίας. Η αρθρογραφία του, περιλαμβάνει ειδησεογραφία και παρουσιάσεις, σε θεματολογία B2B και B2C. Συγκεκριμένα, καλύπτει θέματα πληροφορικής, δικτύωσης, κινητής τηλεφωνίας, mobile συσκευών, videogames και consumer electronics.

ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ

ENISA: Η κυβερνοασφάλεια στην ΕΕ βελτιώνεται, οι απειλές παραμένουν σοβαρές

Οι κυβερνοεπιθέσεις σε συστήματα ψύξης αναδεικνύουν τους κινδύνους του IoT

ESET NeoCortex: μοντέλο κυβερνοασφάλειας ΑΙ με κόστος εκπαίδευσης 200 φορές χαμηλότερο

Bloggers, AI και email: πώς αναζητούν προσφορές οι διαφορετικές γενιές

Διαφορετικές ψηφιακές απειλές αντιμετωπίζει κάθε επαγγελματικός κλάδος

Τι δείχνει η πρόσφατη έκθεση APT του κέντρου έρευνας της ESET

Comments are closed.

Εγγραφείτε στο Weekly Telecom
* indicates required

Ροή RSS: BizNow.gr BizNow.gr
  • Β. Κικίλιας: «Εγκρίθηκε ο διαγωνισμός για δύο υπερσύγχρονα περιπολικά πλοία άνω των 80 μέτρων»
  • Δήμος Αθηναίων: Στη Smart City Expo World Congress 2026 το οικοσύστημα ψηφιακών υπηρεσιών του
  • Επιταχύνεται η ανάπτυξη της αποθήκευσης ενέργειας – Ανοίγει ο δρόμος για έργα ισχύος 4.700 MW
  • Το spitishop.gr ξανασχεδιάζει την εμπειρία του σπιτιού
  • Δενδροφύτευση του Ε.Ε.Α. στον Δήμο Μάνδρας – Νέα πνοή πρασίνου σε πρώην χωματερή
  • «Ανταγωνισμός στην πράξη»: Πρακτικές οδηγίες προς τις επιχειρήσεις για συμμόρφωση και αποφυγή κινδύνων
  • ΕΣΠ: «Τεχνητή Νοημοσύνη στην εργασία: Προστασία των εργαζομένων, ισότιμος ανταγωνισμός, κανόνες χωρίς γραφειοκρατία»
Ροή RSS: itsecuritypro.gr itsecuritypro.gr
  • Schneider Electric, NVIDIA και HPE ανακοινώνουν στρατηγική συνεργασία για την επιτάχυνση της Φυσικής Τεχνητής Νοημοσύνης στις βιομηχανίες διεργασιών
  • Αύξηση 26% στις κυβερνοεπιθέσεις στην Ελλάδα, ρεκόρ ransomware παγκοσμίως
  • Η ipexpert – IT for Business εντάσσεται στον Όμιλο TÜV AUSTRIA και διευρύνει το πορτοφόλι των υπηρεσιών της στην κυβερνοασφάλεια, τις υποδομές πληροφορικής και τον ψηφιακό μετασχηματισμό
  • Με μεγάλη προσέλευση ολοκληρώθηκε το «Sima Security Conference 2026»
  • Διπλή διάκριση για την Pylones Hellas στα Tech Channel Partner Awards 2026
  • ESET NeoCortex: AI κυβερνοασφάλειας με 200 φορές χαμηλότερο κόστος εκπαίδευσης
  • Η θερμοκρασία ανεβαίνει: Οι κυβερνοεπιθέσεις σε συστήματα ψύξης αναδεικνύουν τους κινδύνους του IoT
Infocom Today

Copyright 2024 | All Rights Reserved

Type above and press Enter to search. Press Esc to cancel.