



Close Menu
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
Facebook X (Twitter) Instagram
  • ABOUT
  • ΟΡΟΙ ΧΡΗΣΗΣ
  • ΕΠΙΚΟΙΝΩΝΙΑ
  • NEWSLETTER
Πέμπτη, 22 Οκτωβρίου
Facebook X (Twitter) YouTube LinkedIn RSS
InfoCom
  • Telecoms
  • IT
  • AI
  • Security
  • Επιχειρήσεις
    • Στρατηγική
  • Πρόσωπα
    • Στελέχη
    • Συνεντεύξεις
    • Απόψεις
  • Today
  • SmartTalks
  • eMagazine
  • Weekly Telecom
  • AI.BRIEF
InfoCom
Home»News»Τεχνολογίες»Security

Botnet παραβιάζει τη διαδικασία αίτησης για βίζα

04/02/2015infocomBy infocom2 Mins Read Security Security Διεθνή
Όλες οι εξελίξεις σε τηλεπικοινωνίες και τεχνολογία στο Google News!
Ακολουθήστε το Infocom.gr για τις σημαντικότερες ειδήσεις της ψηφιακής αγοράς.
Add as preferred source on Google

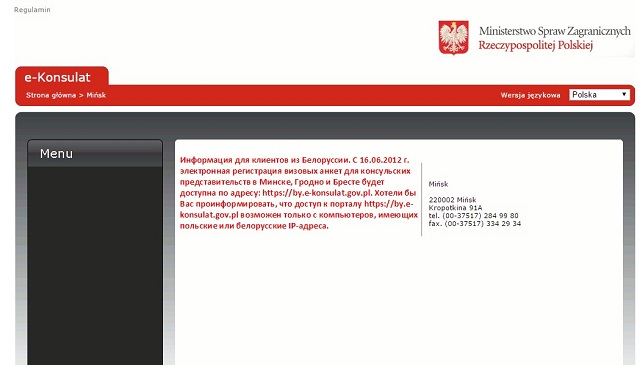
Οι ερευνητές της ESET ανακάλυψαν ένα τμήμα κακόβουλου κώδικα, που ονομάστηκε Malware Agent.PYO, το οποίο κατά τις τελευταίες εβδομάδες επιτίθεται σε Πολωνικές διπλωματικές αποστολές στη Λευκορωσία.
botnet

Οι κυβερνοεγκληματίες κατόρθωσαν να δημιουργήσουν ένα botnet το οποίο συμπληρώνει αυτόματα μερικές από τις αιτήσεις για έκδοση βίζα σε πολωνικό προξενείο στη Λευκορωσία. Ο downloader του MSIL/Agent.PYO εξαπλώθηκε σε υπολογιστές στη Λευκορωσία χρησιμοποιώντας το Nuclear Exploit Kit. Σύμφωνα με στατιστικά στοιχεία για το σύμπλεγμα ανακατεύθυνσης, περισσότεροι από 200.000 υπολογιστές ανακατευθύνθηκαν στο exploit kit μέσα σε περίπου έξι μέρες. Επιπλέον, το botnet, που αποκαλύφθηκε μόνο του, συνέδεσε σε δίκτυο περίπου χίλιους υπολογιστές. Η ESET έχει ενημερώσει αναλυτικά για το περιστατικό τα παραρτήματα της Υπηρεσίας Αντιμετώπισης Περιστατικών Ασφαλείας (CERT -Computer Emergency Readiness Team) σε Πολωνία και Λευκορωσία.

«Καταλαβαίνουμε ότι ο προγραμματισμός ραντεβού για βίζα είναι πολλές φορές δύσκολος και έτσι έχει δημιουργηθεί μία ειδική online διαδικασία για την επιβεβαίωση του ραντεβού» δηλώνει ο ερευνητής της ESET Sebastien Duquette, συμπληρώνοντας ότι: «Μερικοί κατέφυγαν στη συγγραφή σεναρίων για την αυτοματοποίηση της διαδικασίας και προφανώς κάποιος αποφάσισε να πάει ακόμα ένα βήμα παραπέρα, δημιουργώντας ένα botnet ειδικά για τη συμπλήρωση αιτήσεων.»
Eset logo

Το MSIL/Agent.PYO «εισέβαλλε» στο σύστημα, και τέσσερις μέρες πριν ξεκινήσει η διαδικασία των εγγραφών ο downloader του εξαπλώθηκε σε υπολογιστές στη Λευκορωσία και μόνο. Το αποτέλεσμα: περισσότεροι από 200.000 υπολογιστές ανακατευθύνθηκαν στο exploit kit σε έξι περίπου ημέρες. Μέσα σε 5 εβδομάδες, 925 διαφορετικοί υπολογιστές συνδέθηκαν με το botnet. «Εκπληκτικά μεγάλος αριθμός για ένα botnet με τόσο συγκεκριμένο σκοπό» σχολιάζει ο Duquette.

Για περισσότερες πληροφορίες οι ενδιαφερόμενοι μπορούν να διαβάσουν το blogpost του Sebastien Duquette «MSIL/Agent.PYO: Have botnet, will travel» στο WeLiveSecurity.com.


Ακολουθήστε το Infocom.gr και στα Google News, για όλες τις τελευταίες εξελίξεις από τον κόσμο των τηλεπικοινωνιών και της τεχνολογίας!

Infocom Today
SmartTalks

botnet ESET malware
Share. Facebook Twitter LinkedIn Email Copy Link
infocom

    ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ

    Check Point: χιλιάδες phishing sites κρύβονται πίσω από σελίδες 404

    Η ομάδα ρωσικών συμφερόντων UAC-0099 εντείνει τις επιθέσεις κατά της ουκρανικής βιομηχανίας με τον εξελισσόμενο downloader MATCHBOIL

    Αυξάνεται η χρήση υπηρεσιών DDoS από ομάδες ακτιβιστών χάκερ

    Η Compellio παρουσιάζει νέα λύση για επαληθεύσιμα δεδομένα στην κυβερνοασφάλεια

    Πάνω από 31.000 κακόβουλα email εκμεταλλεύονται το σύστημα ταυτοποίησης της Microsoft

    Η Booz Allen προειδοποιεί για ταχύτατες επιθέσεις AI σε βιομηχανικά συστήματα

    Leave A Reply Cancel Reply

    Για να σχολιάσετε πρέπει να συνδεθείτε.

    Εγγραφείτε στο Weekly Telecom
    * indicates required

    Ροή RSS: BizNow.gr BizNow.gr
    • ΔΕΗ – WE4ALL: Συνεργασία για την ολιστική αναγέννηση της Βόρειας Εύβοιας
    • Νέα στρατηγική συνεργασία Westnet και Acer στην Ελλάδα
    • Η Fussion διευρύνει τη στρατηγική συνεργασία της με τη Bed & Bath
    • THEON: Νέες παραγγελίες ύψους περίπου €45 εκατ. από δύο κράτη-μέλη του ΝΑΤΟ
    • Ομιλία του Πρωθυπουργού Κυριάκου Μητσοτάκη στα εγκαίνια του νέου κτιρίου του “Δημόκριτου”
    • Όμιλος Fourlis: Από τον μετασχηματισμό στη δημιουργία αξίας
    • Το Balkan eCommerce Summit 2027 παρουσιάζει το νέο Merchant Program
    Ροή RSS: itsecuritypro.gr itsecuritypro.gr
    • Οι κυβερνοεγκληματίες αξιοποιούν τη δυναμική του Agentic AI για να κλέψουν κρυπτονομίσματα από ψηφιακά πορτοφόλια
    • Άλμα 33% στην AI ετοιμότητα των ελληνικών ΜμΕ
    • Μια νέα πρόκληση στην εποχή του AI: ποιες γλώσσες θα έχουν θέση στον ψηφιακό κόσμο;
    • Η Εθνική Ομάδα Κυβερνοασφάλειας ολοκλήρωσε τη συμμετοχή της στον 12ο Ευρωπαϊκό Διαγωνισμό Κυβερνοασφάλειας
    • Εγκαινιάστηκε ο Εθνικός Υπερυπολογιστής «ΔΑΙΔΑΛΟΣ»
    • Από τον CISO στον Business Risk Leader: Η νέα ηγεσία της ασφάλειας
    • Η νέα εποχή της eSafe Cyber Security Hellas!
    Infocom Today

    Copyright 2024 | All Rights Reserved

    Type above and press Enter to search. Press Esc to cancel.